Visualizzazione post con etichetta Facebook Attacks. Mostra tutti i post

Nuovo attacco malware in circolazione attraverso la chat Facebook


Un nuovo attacco malware in larga scala è stato intercettato dai ricercatori di sicurezza G Data, inizialmente del tipo malware localizzato e successivamente in diverse lingue, tra le quali l'inglese. L'attacco è attualmente in circolazione su Facebook e si diffonde tramite messaggi di chat che contengono un link per visualizzare una presunta immagine dove l'utente "vittima" dovrebbe essere rappresentato. I messaggi utilizzati per la diffusione sono del tipo: "bist du das? aaaaaahahahahaahahaha", oppure "Hey è la tua ex? lol [LINK] ed ancora "Omg sei così carina [LINK]".

Panda Labs: come viene hackerato l'account Facebook


Uno degli scenari più comuni che osserviamo ogni giorno sono le campagne di phishing e le applicazioni malevole su Facebook. Come interagiamo con i nostri amici e familiari sulle reti sociali, si tende a fidarsi di tutti i messaggi che appaiono nella nostra "rete di fiducia". Tuttavia, Facebook è una delle reti sociali più controllata dai cybercriminali. 

Essi aspettano che voi facciate un errore e una volta che lo fate, sarà certo che il vostro account sarà hackerato e usato per sfruttare la fiducia dei vostri amici attraverso il vostro profilo appena violato. In questo articolo, i Panda Labs descrivono passo dopo passo una metodologia su come un profilo di Facebook venga violato. Ovviamente, gli esperti di sicurezza, non vogliono che questo esempio venga usato da malitenzionati, ma fornendo voi di questa conoscenza, si spera che verrà fatto un passo in avanti nel contrastare i malvagi sulle reti sociali.

Fase 1: l'aggancio
L'agganco inizia sempre attraverso il profilo di un amico, che può essere stato a sua volta vittima di hackeraggio. Sarete contattati in posta o via chat, dove riceverete un messaggio (che sembra essere suo) che indica che è necessario fare clic su un link per ottenere qualcosa. Nella maggior parte dei casi, si tratta d'un "video scioccante ed imperdibile" o "un video dove ci siete voi" ed il messaggio di solito si rivolge a voi col vostro nome. Ecco un esempio di chat spam phishing:


Fase 2: tentativo di phishing
Ora che i criminali informatici vi hanno attirato, avranno bisogno del nome utente e password per avviare la fase successiva dell'attacco. Il link che avete cliccato sulla domanda vi riporterà su un sito che ripropone esattamente lo stesso aspetto del sito login di Facebook, ma se si guarda con attenzione vedrete che non state visitando Facebook.com, ma piuttosto una copia maligna situata ad un altro indirizzo web. Esempio di pagina Facebook phishing:


Fase 3: ottenere l'accesso completo
Ora che avete cliccato sul link e dato loro le credenziali, essi proveranno a chiedervi l'accesso alla loro applicazione "maligna", in modo da fornire pieno accesso alle informazioni personali e maggiori diritti per poter inviare messaggi attraverso il vostro profilo. Questo assicura loro la possibilità di diffondere questo tipo di attacco a tutti i vostri amici e la famiglia una volta che sono in possesso del vostro profilo. Esempio di pagina malevola per la richiesta autorizzazioni:


Dopo che fornirete il permesso all'applicazione maligna, l'attacco inizierà ad inviare messaggi ai vostri amici, in questo caso attraverso commenti allo status, ma anche via posta di Facebook o attraverso chat, come abbiamo visto all'inzio dell'articolo. Speriamo che questo esempio sia di aiuto per evitare di cadere in queste trappole. Naturalmente esistono altri metodi, ma questo è un classico su Facebook. Prestate dunque attenzione quando vi si presentano link che vi rimandano a pagine di login di Facebook. 

Controllate sempre che l'url corrisponda a http://www.facebook.com/ o https://www.facebook.com/ e, come al solito, prestate attenzione alle applicazioni alle quali date il consenso all'accesso dei vostri dati. L'affidabilità dell'applicazione (ma non si tratta d'un trucco sempre valido) è data anche dalla valutazione degli utenti e dunque dal numero di stelle presenti. Spesso le applicazioni false non presentano alcun voto.

Via: Panda labs
Foto: Panda security

Social Network sotto attacco: il “cookie grabber”


Attenzione ai messaggi che ricevete sui social network. Non tutti quelli in arrivo dai vostri amici sono sicuri. Come dice un report di Norman, a volte possono contenere virus. L'azienda specializzata in sicurezza IT ha fotografato la situazione delle minacce informatiche più diffuse nei primi sei mesi dell'anno. Gli utenti di Facebook sono quelli più a rischio, visto che cracker e cyber-criminali stanno cercando attraverso speciali worm di rubare le credenziali di accesso alla community più famosa.

Il più aggressivo in questi ultimi mesi sembra essere W32/Koobface, il "worm" che attacca gli utenti di Facebook. Il malware, una volta che ha avuto accesso al Pc, si impossessa delle credenziali di accesso al social network grazie alla capacità di rubarle all'interno dei cookie e poi invia messaggi agli amici della community, invitandoli a visitare siti Internet infetti. Un cookie è un file di testo contenente dei parametri, che viene inviato dal server web in contemporanea alla pagina, e successivamente viene stoccato in una cartella del vostro browser.

I cookie racchiudono una serie di “caratteristiche” che permettono al browser di identificarli e di associarli al server web che li ha prodotti. Facebook ci invia un cookie per aiutarci a navigare sul suo sito, memorizzare l’identità e le nostre preferenze, così da offrirci qualcosa di più indicato ai nostri gusti. Un’altra funzione importantissima dei cookie è quella di consentirci di accedere ad aree riservate del social network, quindi se proviamo a settare il nostro browser in modo tale da rifiutare i cookie, non potremo autenticarci sul sito.

Il lato negativo dei cookie, è quello dello spam, navigando nel web molte aziende piazzano i loro banner, quando il browser si collega al loro server web per downloadare il banner, le aziende possono inviare un cookie e raccogliere dati sugli utenti, per inviare pubblicità indesiderata. I cookie rimangono sull’hard disk per molto tempo, un soggetto che viene in possesso dei cookie con un cookie grabber, oltre a scoprire informazioni personali, può utilizzarli per loggarsi su Facebook rubando l'identità dell'utente.


Un attacco utilizzato dai crackers in rete si chiama “Cookie Grabbing”, che consiste nel “grabbare” (rubare) i cookie di un utente loggato ad un servizio, e impostarli nel proprio browser in modo da essere loggato con l’ user di quest’ultimo senza conoscerne la password. Per fare ciò, l’attaccante deve riuscire a prendere i cookie all’utente per il sito di Facebook. Questo si può fare sfruttando una XSS e utilizzando un pò di Javascript unito al PHP.

Innanzitutto, l’attaccante crea su uno spazio web una pagina e inserisce il codice. Con un po di social engineering la vittima verrà indirizzata al link della pagina con in più la stringa per rubare i dati. Il sorgente PHP, copierà i dati GET di “cookie”, l’ip, l’ora (compresa di data) e la pagina da cui proviene; in un file html chiamato cookies.html. Per far funzionare l’attacco, la vittima (che deve essere loggata), dovrà visualizzare la pagina afflitta da xss con l’aggiunta del codice JavaScript.

Un buon consiglio, sarebbe evitare di salvare le proprie password, e di inserirle tutte le volte che vi vengono richieste (ogni volta che visitate Facebook). Ancora una volta dunque, l'invito è quello di installare un buon antivirus e di aggiornarlo con assiduità, nonchè di effettuare la rimozione dei cookie a fine navigazione. Chi volesse avere accesso al report di Norman può visitare questo indirizzo web.

Via: Cellular Magazine/Advanced-techno.net

Tags: Cookie Grabber, Facebook Virus, Facebook Phishing, Worm, Facebook Scam, Norman Security

Nuovo attacco clickjacking su Facebook: 101 donne più calde del mondo


Gli utenti di Facebook sono stati colpiti da un altro attacco clickjacking che sfrutta il pulsante "Like" di terze parti (soprannominato "likejacking" da Sophos). Attraverso l'attacco clickjacking, molti profili utente di Facebook sono stati aggiornati con un post dove viene indicato che all'utente piace una pagina web chiamata ": |: | 101 donne più calde del mondo: D: |: |".

Attacco clickjacking su Facebook: attenzione ai falsi «mi piace»


Una nuova minaccia incombe sugli utenti di Facebook sotto il nome di "Clickjacking" o, come alcuni lo hanno definito nello specifico, "Likejacking" e non è certo se risparmi qualcuno dei principali browser in circolazione, dirottando i 'click' dei navigatori verso contenuti arbitrari. Sono gli esperti della sicurezza Sophos a segnalare questo nuovo worm che si diffonde cliccando su dei link presenti nei profili. L'attacco, che si dice abbia colpito centinaia di migliaia di utenti, combina le tecniche di social engineering e clickjacking per far sembrare che ad un utente è "piaciuto" un determinato contenuto, sfruttando dunque dei falsi "like" (mi piace) di Facebook.


Mashable ha stilato una prima lista dei “mi piace” sospetti, contenenti messaggi del tipo:
"LOL This girl gets OWNED after a POLICE OFFICER reads her STATUS MESSAGE."
"This man takes a picture of himself EVERYDAY for 8 YEARS!!"
"The Prom Dress That Got This Girl Suspended From School."
"This Girl Has An Interesting Way Of Eating A Banana, Check It Out!"
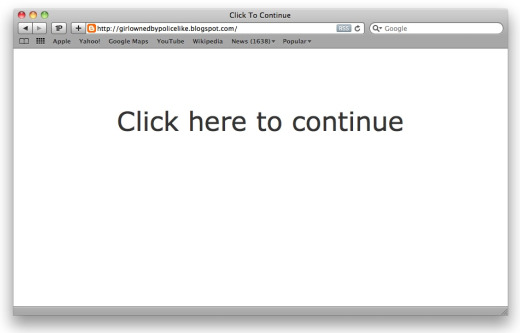
Se cliccate sul falso "mi piace" vi si aprirà una pagina bianca con su scritto "Clicca qui per continuare"

Tuttavia, facendo clic in un qualsiasi punto della pagina (tramite un iFrame invisibile), in maniera del tutto simile al worm "Fbhole" si verrà infettati in questo caso dal Troj/Iframe-ET (che ha già colpito oltre 100000 utenti). Il worm genererà a sua volta falsi “mi piace” sulle pagine dei profili dei vostri amici. Il consiglio è naturalmente quello di prestare attenzione ai link sui quali si clicca e nel caso si presentasse una pagina bianca simile a quella in figura, non cliccare e chiuderla immediatamente. 

Non è ancora chiaro se il worm funzioni su tutti i browser e sistemi operativi, inoltre pare che non arrechi danno ai PC ma semplicemente tragga in inganno gli utenti inserendo nei profili dei falsi mi piace. Chi si accorge di essere stato colpito dal malware non deve far altro che eliminare dalla propria bacheca la voce relativa al link gradito, sperando di non aver consegnato già ai criminali centinaia di amici o, peggio, informazioni private. In ogni caso questo attacco potrebbe rappresentare un vettore per veicolare attacchi più seri. Anche il cliccare sul pulsante introdotto di recente su siti web esterni e che fa gola agli inserzionisti, ma criticato dalle associazioni per la privacy, potrebbe nascondere la trappola di criminali informatici.


Secondo Sophos soltanto nel fine settimana scorso sono stati centinaia di migliaia gli internauti finiti nella rete dei cracker per aver cliccato su pagine web che credevano fossero state condivise in bacheca dai propri amici di Facebook proprio col pulsante «mi piace», e che in realtà erano un’esca fabbricata ad arte. Sophos consiglia in questo caso di verificare tra le info del profilo Facebook, alla voce "Interessi e preferenze", le pagine alle quali si è iscritti, ma noi per adesso consigliamo semplicemente di prestare attenzione ai link sui quale cliccate.

Fonte: Sophos

A Maggio massiccio attacco malware agli utenti di Facebook


AVG Technologies, sviluppatore del popolare antivirus, ha avvisato che a fronte dell'attacco sferrato agli utenti di Facebook, durante la mezzanotte e le ore 9 della mattina di sabato 15 maggio il suo software ha rilevato e bloccato oltre 300.000 applicazioni adware maligne. Si tratta di uno dei più aggressivi ed estesi attacchi da parte di un rogue software, ovvero un'applicazione maligna che ha tentato di entrare nel sistema dell'utente sotto forma di codec video o, paradossalmente, di un software antivirus o antispyware. «Questa situazione fa riflettere quanto siano diffuse e allo stesso tempo vulnerabili, le applicazioni social networking.