Visualizzazione post con etichetta Microsoft Technet. Mostra tutti i post

Microsoft Patch day novembre: 12 bollettini risolvono 53 vulnerabilità


Come parte del suo Patch Day di novembre, Microsoft ha rilasciato 12 bollettini di sicurezza, quattro dei quali classificati con livello di gravità Critico e i restanti Importante, per affrontare 53 vulnerabilità  in tutte le versioni supportate di Windows e Internet Explorer. Gli amministratori dovrebbero dare la priorità al primo aggiornamento che contiene 25 correzioni per varie versioni di Internet Explorer da IE7 a IE11, con il più grave di questi difetti in grado di permettere agli hacker di ottenere il controllo dei computer degli utenti. Contestualmente, Adobe ha rilasciato un bollettino di sicurezza per risolvere 17 bug in Flash Player. Di seguito i bollettini sulla sicurezza di novembre in ordine di gravità.

Microsoft chiude vulnerabilità 0-day in Internet Explorer anche su XP


Microsoft rilascerà a breve un aggiornamento di sicurezza out-of-band per affrontare il difetto che interessa Internet Explorer (IE) che è stato primo discussa nel Security Advisory 2963983. Questo aggiornamento è completamente testato e pronto per il rilascio di tutte le versioni interessate di il browser. Lo comunica la società in una nota sul blog del Microsoft Security Response Center (MSRC). La vulnerabilità consente ai cyber criminali di eseguire da remoto il codice arbitrario sul computer target dal momento in cui l'utente visita un sito Web malevolo.

Microsoft Patch day novembre: otto bollettini fissano 19 vulnerabilità


Microsoft in occasione del suo Patch Day di Novembre ha rilasciato otto aggiornamenti di sicurezza per fissare 19 vulnerabilità nel suo software, che non includono la falla zero-day nel browser di Internet Explorer già sfruttata attivamente. Separatamente, Adobe ha rilasciato alcuni aggiornamenti critici che risolvono almeno due falle di sicurezza nel suo software Flash Player. Tre degli 8 aggiornamenti che Microsoft ha rilasciato sono contrassegnati come "critico", cioè vulnerabilità che possono essere sfruttate da malware o malfattori in remoto senza alcun aiuto da parte degli utenti di Windows, mentre i restanti come "importanti". 

Tra le patch critiche vi è un aggiornamento per Internet Explorer che ripara almeno due falle nel browser di default di Windows (incluso IE 11) e includono tutte le edizioni del sistema operativo, da Windows XP SP3 a Windows 8.1. I bollettini critici attirano sempre più l'attenzione, ma i 5 bollettini che sono di livello importante non devono essere ignorati. Anche se la valutazione più bassa significa che di solito la gravità di un exploit è minore o le probabilità di cadere preda di un attacco sono ridotte (ad esempio, perché l'attaccante deve indurre l'utente a compiere un'azione), le conseguenze possono essere comunque devastanti. Di seguito i bollettini sulla sicurezza di novembre in ordine di gravità.

• MS13-088 - Aggiornamento cumulativo per la protezione di Internet Explorer (2888505). Questo aggiornamento per la protezione risolve dieci vulnerabilità segnalate privatamente in Internet Explorer. Le più gravi vulnerabilità possono consentire l'esecuzione di codice in modalità remota se un utente visualizza una pagina Web appositamente predisposta con Internet Explorer. Un utente malintenzionato che riesca a sfruttare la più grave di queste vulnerabilità può ottenere gli stessi diritti utente dell'utente corrente. Gli utenti con account configurati in modo da disporre solo di diritti limitati sul sistema potrebbe essere inferiore rispetto a quelli che operano con privilegi di amministrazione. 

• MS13-089 - Una vulnerabilità in Windows Graphics Device Interface (GDI) può consentire l'esecuzione di codice remoto (2876331). Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente in Microsoft Windows. La vulnerabilità può consentire l'esecuzione di codice in modalità remota se un utente visualizza o si apre un file appositamente predisposto in WordPad di Windows Scrivi. Un utente malintenzionato che sfrutti questa vulnerabilità può ottenere gli stessi diritti utente dell'utente corrente. Gli utenti con account configurati in modo da disporre solo di diritti limitati sul sistema potrebbe essere inferiore rispetto a quelli che operano con privilegi di amministrazione.


• MS13-090 - Aggiornamento cumulativo per la protezione dei kill bit ActiveX (2900986). Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente che viene attualmente sfruttata. Esiste una vulnerabilità nel controllo ActiveX InformationCardSigninHelper Class (CVE-2013-3918). La vulnerabilità può consentire l'esecuzione di codice in modalità remota se un utente visualizza una pagina Web appositamente predisposta con Internet Explorer, creando il controllo ActiveX. Gli utenti con account configurati in modo da disporre solo di diritti limitati sul sistema potrebbe essere inferiore rispetto a quelli che operano con privilegi di amministrazione.

• MS13-091 - Alcune vulnerabilità in Microsoft Office possono consentire l'esecuzione di codice in modalità remota (2885093). Questo aggiornamento per la protezione risolve tre vulnerabilità segnalate privatamente in Microsoft Office. Le vulnerabilità possono consentire l'esecuzione di codice in modalità remota se un file di documento di WordPerfect appositamente predisposto viene aperto in una versione interessata di Microsoft Office. Un utente malintenzionato che riesca a sfruttare le vulnerabilità più gravi può ottenere gli stessi diritti utente dell'utente corrente. Gli utenti con account configurati in modo da disporre solo di diritti limitati sul sistema potrebbe essere inferiore rispetto a quelli che operano con privilegi di amministrazione.

• MS13-092 - Una vulnerabilità in Hyper-V può consentire di privilegi più elevati (2893986). Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente in Microsoft Windows. La vulnerabilità può consentire l'elevazione dei privilegi se un utente malintenzionato passa un parametro di funzione appositamente predisposto in un hypercall da una macchina virtuale in esecuzione esistente al hypervisor. La vulnerabilità potrebbe consentire negazione del servizio per l'host Hyper-V se l'attaccante passa un parametro di funzione appositamente predisposto in un hypercall da una macchina virtuale in esecuzione esistente al hypervisor.


• MS13-093 - Una vulnerabilità nel driver di funzioni ausiliario di Windows può consentire l'intercettazione di informazioni personali (2875783). Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente in Microsoft Windows. La vulnerabilità può consentire l'intercettazione di informazioni personali se un utente malintenzionato accede al sistema interessato da un utente locale, ed esegue un'applicazione appositamente predisposta sul sistema che è stato progettato per consentire all'attaccante di ottenere informazioni da un account con privilegi superiori. Un utente malintenzionato deve disporre di credenziali di accesso valide ed essere in grado di accedere in locale per sfruttare questa vulnerabilità.

• MS13-094 - Una vulnerabilità in Microsoft Outlook può consentire l'intercettazione di informazioni personali (2894514). Questo aggiornamento per la protezione risolve una vulnerabilità divulgata pubblicamente in Microsoft Outlook. La vulnerabilità può consentire l'intercettazione di informazioni personali se un utente apre o visualizza in anteprima un messaggio di posta elettronica appositamente predisposto con una versione interessata di Microsoft Outlook. Un utente malintenzionato che sfrutti questa vulnerabilità può verificare le informazioni di sistema, come ad esempio l'indirizzo IP e le porte TCP aperte, dal sistema di destinazione e di altri sistemi che condividono la rete con il sistema di destinazione.

• MS13-095 - Una vulnerabilità in Firme digitali può consentire attacchi di tipo Denial of Service (2868626). Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente in Microsoft Windows. La vulnerabilità può consentire negazione del servizio quando un servizio web interessata elabora un appositamente predisposto certificato X.509. L'aggiornamento per la protezione risolve la vulnerabilità correggendo il modo in cui i certificati X.509 appositamente predisposti vengono gestiti in Microsoft Windows. Per visualizzare questa vulnerabilità come voce standard nell'elenco CVE, vedere il codice CVE-2013-3869.

Oltre alle patch di sicurezza, Microsoft ha rilasciato alcuni aggiornamenti che risolvono diversi problemi in Windows 8.1 e Windows RT 8.1. Microsoft consiglia a coloro che hanno disabilitato l'update automatico, di scaricare le patch manualmente e installarle da Windows Update. A corollario, Microsoft ha rilasciato come di consueto una versione aggiornata dello strumento di rimozione malware giunto alla versione 5.6, per consentire l'eliminazione di software dannosi dai computer che eseguono Windows 8, Windows 7, Windows Vista, Windows Server 2003, Windows Server 2008 o Windows XP. Il prossimo appuntamento con il patch day è per martedì 10 dicembre 2013.

Microsoft Patch day maggio, 10 aggiornamenti risolvono 33 vulnerabilità


Microsoft ha rilasciato 10 patch di sicurezza, che consentono di fissare un totale di 33 vulnerabilità. In tutto, due dei bollettini risolvono problemi di sicurezza "critici" mentre i rimanenti  sono "importanti". Il primo dei due bollettini critici riguarda una falla di sicurezza in Internet Explorer (versioni dalla 6 alla 10). Il secondo bollettino di grado critico è riferito ad una vulnerabilità in IE 8 scoperta questo mese. Incluse nelle patch vi sono otto importanti aggiornamenti per Windows, Office, Lync,. NET Framework, e Windows Essentials. Di seguito i bollettini sulla sicurezza di aprile in ordine di gravità.

Microsoft Patch Day di aprile: 9 aggiornamenti risolvono dodici vulnerabilità


Come annunciato nella notifica preventiva di sicurezza, Microsoft ha rilasciato 9 aggiornamenti in occasione del quarto Patch Day dell'anno, che risolvono dodici vulnerabilità. Dei nove aggiornamenti di sicurezza, due sono considerati di livello "critico" e cinque "importante" e risolvono vulnerabilità presenti in Windows, Internet Explorer, Office e negli altri software impiegati sulle piattaforme server. La prima patch critica riguarda Internet Explorer ed è valida su tutti i sistemi operativi ancora supportati. Di seguito i bollettini sulla sicurezza di aprile in ordine di gravità.

Patch Day Microsoft di marzo: sette aggiornamenti risolvono 20 vulnerabilità


Come annunciato nella notifica preventiva di sicurezza, Microsoft ha rilasciato 7 aggiornamenti in occasione del terzo Patch Day dell'anno, che risolvono 20 vulnerabilità. Dei sette aggiornamenti di sicurezza, quattro sono considerati di livello "critico" e tre "Importante", che risolvono 20 vulnerabilità in Microsoft Windows, Office, Internet Explorer, Server Tools e Silverlight. Per i bollettini di grado "critico" si registrano tre problemi di esecuzione di codice remoto ed un problema di elevazione dei privilegi. Importante, inoltre, l'aggiornamento per Internet Explorer. Di seguito i bollettini sulla sicurezza di marzo in ordine di gravità.

Microsoft Patch Day di gennaio: sette aggiornamenti correggono 12 bug


In occasione del primo patch day dell'anno 2013, Microsoft ha distribuito 7 nuove correzioni di sicurezza: di queste, due sono indicate come "critiche" e cinque "importanti". Come pubblicato nella notifica preventiva di sicurezza, gli aggiornamenti di sicurezza sono destinati alla risoluzione di dodici bug presenti in Windows, nel .NET Framework, nel pacchetto Office, nelle applicazioni server del sistema operativo ed in alcuni strumenti per lo sviluppo. Cinque dei sette aggiornamenti riguardano il recente sistema operativo Windows 8.

Patch Day, Microsoft rilascia 6 bollettini di sicurezza: chiuse 19 vulnerabilità


Dopo il recente aggiornamento di Adobe che ha portato alla correzione di 7 vulnerabilità, come pubblicato nella notifica preventiva dei bollettini di sicurezza, Microsoft ha rilasciato gli aggiornamenti di sicurezza relativi a novembre 2012. Si tratta di sei bollettini, 4 dei quali contrassegnati come "critici", uno "importante" e uno "moderato", che vanno a tappare 19 vulnerabilità scoperte in Windows nel corso delle ultime settimane. Di seguito i bollettini sulla sicurezza di novembre in ordine di gravità.

Pericolosa falla 0-day in Internet Explorer colpisce tutti i sistemi Windows


Microsoft ha notificato attraverso un advisory di sicurezza l'esistenza di una falla zero-day in Internet Explorer. I tecnici di Redmond stanno lavorando a una patch correttiva, ma in attesa del rilascio è possibile ricorrere ad un workaround. La società ha invitato gli utenti di Internet Explorer 9 e precedenti versioni di adottare misure per proteggere i computer dagli attacchi pubblici sul buco di sicurezza recentemente scoperto da da Eric Romang, IT Security Advisor presso e-Business & Resilience Centre e Co-fondatore CTO di ZATAZ.com.

Microsoft, Patch day agosto: 9 patch di sicurezza risolvono 15 vulnerabilità


Come pubblicato nella notifica preventiva dei bollettini di sicurezza, Microsoft ha rilasciato gli aggiornamenti di sicurezza relativi ad agosto 2012. Si tratta di 9 patch che vanno a tappare 15 vulnerabilità di diversi prodotti Microsoft, inclusi Windows, Internet Explorer, Office, Exchange e SQL Server. Dei nove aggiornamenti, cinque sono etichettati come "critici", mentre i restanti quattro come "importanti" e si occupano dell’esecuzione di codice remoto. Questa è la prima serie di patch che includono una correzione per Microsoft Exchange dal dicembre 2010. Di seguito il riassunto dei bollettini sulla sicurezza di questo mese in ordine di gravità.

Microsoft Patch Luglio, 9 aggiornamenti di sicurezza correggono 16 falle


In occasione del patch day di luglio 2012, come annunciato nel bollettino di sicurezza anticipato, Microsoft ha rilasciato 16 aggiornamenti di sicurezza che vanno a corregge altrettante falle in Windows, Internet Explorer, Office, SharePoint, e Visual Basic for Applications. Si tratta in totale di 9 bollettini di sicurezza, tre dei quali sono classificati come "critici" ed i restanti come "importanti". In agenda vi è una correzione per la vulnerabilità zero-day in Microsoft XML Core Services, che è stato il bersaglio di attacchi crescenti. Nel mese di giugno, Microsoft ha rilasciato un Fix come soluzione per bloccare gli attacchi che sfruttano la falla.

Patch Day febbraio 2012, 9 aggiornamenti risolvono 21 vulnerabilità


Microsoft in occasione del Patch Day di febbraio 2012 ha rilasciato 9 aggiornamenti per Sistemi Windows che vanno a risolvere 21 vulnerabilità. Come annunciato nel riepilogo dei bollettini, Microsoft sottolinea che vi sono 4 aggiornamenti critici che riguardano direttamente Microsoft Windows, Microsoft .NET Framework, Microsoft Silverlight e Internet Explorer. Mentre gli altri 5 aggiornamenti sono etichettati come imporanti e riguardano, oltre che Windows, anche Microsoft Office. La tabella seguente riassume i bollettini sulla sicurezza rilasciati questo mese in ordine di gravità.

MS12-008 (Critico) - Alcune vulnerabilità in Windows driver in modalità kernel potrebbe consentire l'esecuzione di codice in modalità remota (2660465). Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente e una vulnerabilità divulgata pubblicamente in Microsoft Windows. La più grave di queste vulnerabilità potrebbe consentire l'esecuzione di codice in modalità remota se un utente visita un sito web contenente del contenuto appositamente predisposto o se un'applicazione appositamente predisposta viene eseguita localmente. Un utente malintenzionato dovrebbe in qualche modo possibile obbligare gli utenti a visitare un sito web malevolo. Invece, un utente malintenzionato deve convincere gli utenti a visitare il sito web, in genere inducendoli a fare clic su un collegamento in un messaggio di posta elettronica o di Instant Messenger che riportano agli indirizzi del sito web dell'aggressore.

MS12-010 (Critico) - Aggiornamento cumulativo della protezione per Internet Explorer (2647516). Questo aggiornamento per la protezione risolve quattro vulnerabilità segnalate privatamente in Internet Explorer. Le vulnerabilità più gravi potrebbero consentire l'esecuzione di codice in modalità remota se un utente visualizza una pagina Web appositamente predisposta con Internet Explorer. Un utente malintenzionato che riesca a sfruttare una di queste vulnerabilità può ottenere gli stessi diritti utente dell'utente connesso al sistema. Gli utenti con account configurati in modo da disporre solo di diritti limitati potrebbero essere esposti all'attacco in misura inferiore rispetto a quelli che operano con privilegi di amministrazione.

MS12-013 (Critico) - Una vulnerabilità in C Run-Time Library può consentire l'esecuzione di codice in modalità remota (2654428). Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente in Microsoft Windows. La vulnerabilità potrebbe consentire l'esecuzione di codice in modalità remota se un utente apre un file multimediale appositamente predisposto che è ospitato su un sito web o inviato come allegato e-mail. Un utente malintenzionato che sfrutti questa vulnerabilità può ottenere gli stessi diritti utente dell'utente locale. Gli utenti con account configurati in modo da disporre solo di diritti limitati potrebbero essere esposti all'attacco in misura inferiore rispetto a quelli che operano con privilegi di amministrazione.

MS12-016 (Critico) - Alcune vulnerabilità in .NET Framework e Microsoft Silverlight potrebbero consentire l'esecuzione di codice in modalità remota (2651026). Questo aggiornamento per la protezione risolve una vulnerabilità divulgata pubblicamente e una vulnerabilità segnalata privatamente a Microsoft .NET Framework e Microsoft Silverlight. Le vulnerabilità possono consentire l'esecuzione di codice in modalità remota su un sistema client se un utente visualizza una pagina Web appositamente predisposta utilizzando un browser web in grado di eseguire applicazioni browser XAML (XBAP) o applicazioni Silverlight. Gli utenti con account configurati in modo da disporre solo di diritti limitati potrebbero essere esposti all'attacco in misura inferiore rispetto a quelli che operano con privilegi di amministrazione.

MS12-009 (Importante) - Alcune vulnerabilità nel driver di funzioni ausiliario può consentire l'acquisizione di privilegi più elevati (2645640). Questo aggiornamento per la protezione risolve due vulnerabilità segnalate privatamente in Microsoft Windows. Le vulnerabilità possono consentire di privilegi più elevati se un utente malintenzionato accede al sistema di un utente ed esegue un'applicazione appositamente predisposta. Un utente malintenzionato deve disporre di credenziali di accesso valide ed essere in grado di accedere localmente per sfruttare le vulnerabilità.

MS12-011 (Importante) - Alcune vulnerabilità in Microsoft SharePoint possono consentire di privilegi più elevati (2663841). Questo aggiornamento per la protezione risolve tre vulnerabilità segnalate privatamente a Microsoft SharePoint e Microsoft SharePoint Foundation. Tali vulnerabilità possono consentire l'elevazione dei privilegi divulgazione o informazioni se un utente fa clic su un URL appositamente predisposto.

MS12-012 (Importante) - Una vulnerabilità nel Pannello di Controllo colore potrebbe consentire l'esecuzione di codice in modalità remota (2643719). Questo aggiornamento per la protezione risolve una vulnerabilità divulgata pubblicamente in Microsoft Windows. La vulnerabilità potrebbe consentire l'esecuzione di codice in modalità remota se un utente apre un file legittimo (ad esempio un file .ICM o .ICC) che si trova nella directory stessa come una libreria appositamente predisposta a collegamento dinamico (DLL) file. Un utente malintenzionato che sfrutti questa vulnerabilità può ottenere gli stessi diritti utente dell'utente connesso al sistema. Gli utenti con account configurati in modo da disporre solo di diritti limitati potrebbero essere esposti all'attacco in misura inferiore rispetto a quelli che operano con privilegi di amministrazione.

MS12-014 (Importante) - Una vulnerabilità nel codec Indeo può consentire l'esecuzione di codice in modalità remota (2661637). Questo aggiornamento per la protezione risolve una vulnerabilità divulgata pubblicamente in Microsoft Windows. La vulnerabilità potrebbe consentire l'esecuzione di codice in modalità remota se un utente apre un file legittimo (ad esempio un file .Avi) che si trova nella stessa directory come una libreria appositamente predisposta a collegamento dinamico (DLL) file. Un utente malintenzionato che sfrutti questa vulnerabilità potrebbe eseguire codice arbitrario come utente connesso. Un utente malintenzionato potrebbe quindi installare programmi e visualizzare, modificare o eliminare dati oppure creare nuovi account con diritti utente completi. Se un utente è connesso con privilegi di amministrazione, un utente malintenzionato potrebbe assumere il controllo completo del sistema interessato. Gli utenti con account configurati in modo da disporre solo di diritti limitati potrebbero essere esposti all'attacco in misura inferiore rispetto a quelli che operano con privilegi di amministrazione.

MS12-015 (importante) - Alcune vulnerabilità in Microsoft Visio Viewer 2010 potrebbe consentire l'esecuzione di codice in modalità remota (2663510). Questo aggiornamento di sicurezza risolve cinque vulnerabilità segnalate privatamente in Microsoft Office. Le vulnerabilità possono consentire l'esecuzione di codice in modalità remota se un utente apre un file Visio appositamente predisposto. Un utente malintenzionato che sfrutti queste vulnerabilità può ottenere gli stessi diritti utente dell'utente connesso al sistema. Gli utenti con account configurati in modo da disporre solo di diritti limitati potrebbero essere esposti all'attacco in misura inferiore rispetto a quelli che operano con privilegi di amministrazione.

Le patch vengono distribuite di default attraverso la funzione di aggiornamento di Windows. Se l'opzione è attivata, verranno installate in background. Il gruppo consiglia a coloro che hanno disabilitato l'update automatico, di scaricare la patch manualmente e installarle da Windows Update. Microsoft ha rilasciato come di consueto, una versione aggiornata dello strumento di rimozione malware per Windows Software su Windows Update, Microsoft Update, Windows Server Update Services e il Download Center. Questo strumento controlla il PC alla ricerca delle infezioni causate dai più diffusi software dannosi.

Vulnerabilità in ASP.NET può consentire attacco DDos, patch a breve


Il 29 dicembre 2011, alle 10:00 ora del Pacifico Microsoft rilascerà un aggiornamento out-of-band di protezione per risolvere una falla critica di sicurezza (CVE-2011-3414) che si trova in ASP.NET, che colpisce tutte le versioni supportate di .NET Framework, che potrebbe consentire un attacco denial-of-service (DDoS) su server che servono pagine ASP.NET. Questi attacchi che sfruttano le tabelle hash, conosciuti come hash collision attacks, non sono specifici di tecnologie Microsoft, ma altri fornitori software di web service potrebbero risentirne. In un advisory pubblicato Mercoledì , il produttore di software ha detto che era consapevole del fatto che informazioni dettagliate erano state pubblicate per descrire gli attacchi di collisione hash.

Ed ha osservato: "[La vulnerabilità] interessa tutte le versioni di Microsoft NET framework e può condurre ad un attacco tipo denial-of-service non autenticato sui ​​server che servono le pagine ASP.NET. La vulnerabilità è dovuta al modo in cui ASP.NET processa i valori in un modulo post ASP.NET causando una collisione hash. E' possibile che un utente malintenzionato invii un piccolo numero di messaggi appositamente predisposto a un server ASP.NET, causando la degradazione in modo significativa delle prestazioni sufficienti a causare una condizione di negazione del servizio [DDos]". Anche se le informazioni sono già all'esterno e gli hacker potrebbero approfittarne, Microsoft è a conoscenza di attacchi attivi che si basano su questo difetto.


Fino a quando l'aggiornamento non verrà rilasciato, gli utenti dovrebbero sapere che per default IIS non è abilitato per le versioni attualmente supportate dal sistema operativo e i siti che non consentono application / x-www-form-urlencoded o multipart / form-data di contenuto types HTTP non sono suscettibili di un attacco. Fondamentalmente, i siti che servono solo contenuto statico o quelli che respingeono i tipi di contenuti dinamici di cui sopra non sono vulnerabili. Per aggirare il problema, Microsoft ha suggerito agli operatori Web configurare il limite della dimensione massima richiesta che ASP.NET accetta da un cliente, pena la diminuzione della suscettibilità di tali attacchi. Microsoft ha lavorato con i partner nel suo Active Protections Program (MAPP).

L'aggiornamento verrà reso disponibile per tutte le versioni di Windows, incluso Windows XP Service Pack 3, Windows Server 2008 e Windows 7 per sistemi a 64 bit. A tutti gli utenti del sistema operativo Windows si consiglia di installare l'aggiornamento al più presto appena verrà rilasciato per evitare spiacevoli incidenti. Per ora non ci sono ulteriori dettagli sul problema che riguarda Windows 7 64-bit, ma a giudicare da quello che Microsoft ha rivelato sul suo blog tedesco la scorsa settimana, è improbabile che qualcosa verrà rilasciata molto presto. Michael Kranawetter non ha fornito altri dettagli ed ha detto che "le indagini sono ancora in corso, perchè i passi necessari da intraprendere non sono ancora stati definiti". Il gigante del software pubblicherà una patch, una volta completa la sua indagine.


Informazioni su ASP.NET
ASP.NET è una tecnologia Microsoft che lavora con file compilato interpretato dal server e restituito come HTML. ASP.NET è molto produttivo per quanto riguarda lo sviluppo di Web applicazioni. La migliore programmazione enviroment per la maggior parte delle applicazioni web è ASP.NET. Per applicazioni Web, ASP.NET consente l'utilizzo di Visual Studio, che offre molti vantaggi e aiuta il programmatore a creare applicazioni in modo rapido. Lo sviluppo di applicazioni Web, ad esempio con Java, richiede più tempo per la sua maggiore difficoltà, e questo si traduce in minor produttività. Inoltre, le innumerevoli componenti ASP.NET sono già disponibili per l'uso, e questa disponibiltà diminuisce anche il tempo necessario per lo sviluppo di una nuova applicazione.

Microsoft neutralizza Kelihos, distribuiva malware e farmaci pericolosi


Si chiama Kelihos l'ultima botnet neutralizzata da Microsoft nelle ultime settimane con un'operazione condotta anche con l'aiuto della corte distrettuale di Richmond. "Basandoci sui recenti successi dei takedown delle botnet Rustock e Waledac, sono lieto di annunciare che Microsoft ha rimosso le botnet Kelihos in una operazione con il  nome in codice "Operazione b79" con analoghe misure giuridiche e tecniche che hanno portato al nostro successo del takedown delle precedenti botne", scrive Richard Boscovich Domingues procuratore Senior di Microsoft Digital Crimes Unit.

Kelihos, conosciuta anche da alcuni come "Waledac 2.0" dato il suo sospetto legame con la prima botnet che Microsoft ha messo giù, non è così massiccia come la spambot Rustock. Tuttavia, questa rimozione rappresenta comunque un significativo passo avanti nella lotta di Microsoft contro le botnet. Con questa rimozione è la prima volta che Microsoft ha nominato un soggetto in una delle sue cause civili che coinvolgono una botnet e all'imputato sono stati notificati personalmente le azioni legali il 26 settembre scorso. Il takedown di Kelihos intende inviare un messaggio forte a coloro che dietro le botnet provano con poca saggezza ad aggiornare semplicemente il proprio codice e ricostruire una botnet, una volta che viene smantellata.

Quando Microsoft manda una botnet giù, ha intenzione di mantenere il passo e continuerà ad agire per proteggere i propri clienti e le piattaforme e individuare i responsabili delle loro fastidiose azioni. Nel reclamo, Microsoft sostiene che Dominique Alexander Piatti e 22 anonimi "John Doe" della ceca dotFREE Group SRO, possedevano un dominio cz.cc e utilizzavano cz.cc per registrare altri sottodomini come lewgdooi.cz.cc utilizzato per azionare e controllare la botnet Kelihos. L'inchiesta di Microsoft ha rivelato che mentre alcuni dei sottodomini del convenuto possono essere legittimi, molti sono stati usati per scopi discutibili con link a una varietà di malfamate attività online.

Per esempio, l'indagine ha rivelato che oltre ad ospitare Kelihos, il dominio cz.cc imputato è già stato indagato per i sottodomini di hosting responsabili della consegna di MacDefender, un tipo di scareware che infetta il sistema operativo di Apple. Inoltre, nel maggio 2011, Google ha temporaneamente bloccato i sottodomini ospitati dal dominio cz.cc dai suoi risultati di ricerca dopo aver scoperto che erano hosting di malware, anche se i sottodomini sono stati reintegrati da Google dopo che il convenuto ha risolto il problema.

Microsoft sostiene inoltre che gli imputati Dominique Alexander Piatti e John Doe sono stati operatori delle botnet Waledac e Rustock per installare nei computer del software dannoso, che ha permesso alla botnet di controllare surrettiziamente il computer di una persona e utilizzarlo per una serie di attività illegali, tra cui l'invio di miliardi di messaggi spam, la raccolta dei dati personali degli utenti infetti da Kelihos (come ad esempio le e-mail e password), truffe fraudolente di aziende e, in alcuni, casi, siti web per la promozione di materiale per lo sfruttamento sessuale dei bambini.

Simile a Rustock, alcuni dei messaggi di spam hanno anche promosso vendite senza licenza di farmaci generici contraffatti o non approvati potenzialmente pericolosi e vendite non regolamentari di droghe. Kelihos anche abusato di Microsoft Hotmail e del sistema operativo Windows per svolgere queste attività illegali. Il 22 settembre scorso, Microsoft ha presentato la richiesta con l'ordine restrittivo temporaneo alla US District Court per il Distretto Orientale della Virginia contro Dominique Alexander Piatti e i 22 John Doe del  dotFREE Group SRO. Il Tribunale ha accolto la richiesta, che ha permesso di tagliare i collegamenti tra la nota botnet Kelihos e i "computer zombie", sotto il controllo dell'individuo.

Subito dopo la rimozione il 26 settembre, Microsoft ha individuato che Dominique Alexander Piatti, vive e svolge la sua attività dotFREE Group SRO nella Repubblica Ceca e, con avviso di querela ha avviato le discussioni con il signor Piatti per determinare quale dei suoi sottodomini sono stati usati per attività legittime, così è stato possibile riottenerli di nuovo online nel più breve tempo possibile. Microsoft ha anche iniziato a concentrare i propri sforzi per individuare gli altri imputati John Doe in questo caso, e continuerà attivamente la sua indagine per saperne di più sulle persone che stanno dietro questa botnet.

Dare un nome agli imputati in questo caso segna un grande passo avanti per Microsoft nel suo impegno a proteggere in modo aggressivo la propria piattaforma e i clienti contro gli abusi da chiunque e ovunque possano provenire. Il nome di questi imputati aiuta anche comprendere come il crimine informatico è abilitato quando i fornitori di dominio e altri fornitori di infrastrutture informatiche non riescono a conoscere i loro clienti. Senza una infrastruttura di dominio come quella che ha presumibilmente ha ospitato il signor Piatti e la sua compagnia, gli operatori di botnet e altri fornitori di truffe e malware avrebbero molta più difficoltà ad operare in modo anonimo e fuori di vista. Mandando giù le infrastrutture botnet, da Redmond sperano che ciò aiuterà a scoraggiare ed aumentare il costo per commettere crimini informatici.

Inoltre, questo caso mette in luce un problema a livello di settore riguardante l'utilizzo di sottodomini. Secondo la legge degli Stati Uniti, anche gli intermediari pedina del crimine informatico che sono proprietari di domini, sono regolati in maniera più efficace per impedire la rivendita di beni rubati al fine di impedire l'uso delle loro proprietà digitali. Per esempio, gli operatori banco dei pegni devono richiedere un nome, l'indirizzo e la corretta identificazione da parte dei clienti, mentre invece non vi sono attualmente i requisiti che richiedono agli host del dominio di sapere nulla delle persone che utilizzano il loro sottodomini, rendendo semplice per i proprietari di domini guardare dall'altra parte.

Attraverso questo caso, Microsoft spera di dimostrare che se i proprietari di domini non si ritengono responsabili di conoscere i loro clienti, essi saranno ritenuti responsabili per ciò che sta accadendo sulla loro infrastruttura. L'obiettivo della società è che questo caso possa stimolare l'industria a livello di discussione per le pratiche di sottodominio più pubbliche e renda conto di registrazione per consentire un uso più sicuro di Internet per tutti gli utenti. Il takedown della botnet Kelihos rappresenta un elemento importante nell'attività di lotta alle botnet. L'analisi di Microsoft del botnet Kelihos ha mostrato che grandi porzioni di codice Kelihos sono stati condivisi con Waledac, il che suggerisce che Kelihos era parte dello stessa o che il codice è stato ottenuto, aggiornato e riutilizzato.

Una volta imparato il rapporto apparente Waledac, Microsoft ha subito iniziato a sviluppare un piano per togliere Kelihos con analoghe misure tecniche. Anche se, Kelihos era considerata una botnet relativamente piccola (le indagini di Microsoft fino ad oggi indicano che circa 41.000 computer in tutto il mondo sono stati infettati con Kelihos, e che Kelihos era in grado di inviare 3.800.000.000 e-mail spam al giorno) e non ci si aspetta che la sua interruzione possa avere un vasto impatto su Internet dopo il takedown, ma questa decisione è stata presa prima che la botnet potesse avere l'opportunità di crescere ulteriormente e perché Microsoft crede che che la responsabilità sia importante.

Ripulire i computer infettati dal malware della botnet è anche una parte molto importante di ogni operazione di Microsoft per il takedown della botnet, e sta progettando di lavorare con gli Internet Service Provider (ISP) e il Community Emergency Response Teams (CERT) per riparare i danni causati da Kelihos come ha fatto con Rustock e Waledac. Per aiutare questo processo, il Microsoft Malware Protection Center ha aggiunto la famiglia Win/32 Kelihos in una seconda release dello Strumento di rimozione malware per ridurre al minimo l'impatto futuro del malware. E, come ha sempre fatto fin dall'inizio della sua iniziativa di takedown delle botnet, Microsoft continua a fornire gli strumenti gratuiti e le informazioni per aiutare i clienti a tenere puliti e riprendere il controllo dei loro computer all'indirizzo http://support.microsoft.com/botnets.

L'Operazione b79 di Microsoft è il terzo progetto dell'iniziativa MARS (Microsoft Active Response for Security). Il progetto MARS è un programma guidato dalla Microsoft Digital Crimes Unit, in stretta collaborazione con il Microsoft Malware Protection Center e il team di Trustworthy Computing per annientare le botnet e far progredire la sicurezza di Internet per tutti. Microsoft impara nuove importanti informazioni sulla minaccia globale dalle botnet durante ogni takedown, e continuerà a condividere le informazioni sulle minacce acquisite in questo sforzo con clienti, partner e la comunità globale per interrompere ulteriormente tutto il mondo della criminalità informatica. "Rilevare le botnet richiede uno sforzo collaborativo e nessuna singola organizzazione può farlo da sola. Vorremmo ringraziare tutti coloro che hanno contribuito a sostenere questo takedown e precedenti, tra cui Kyrus Tech Inc., che fungeva da dichiarante nel caso legale che ha permesso questa rimozione", conclude Boscovich.

Vulnerabilità kernel, Microsoft pubblica un workaround contro Duqu


Microsoft ha pubblicato un advisory di sicurezza (2639658) con il quale annuncia la disponibilità di un workaround per affrontare temporaneamente la recente vulnerabilità del kernel Windows (CVE-2011-3402), sfruttata dal malware Duqu e rivelata da Symantec. "Microsoft sta studiando una vulnerabilità in un componente di Microsoft Windows, presente nel motore di analisi dei fonti di carattere TrueType Win 32k. Un utente malintenzionato che sfrutti questa vulnerabilità potrebbe eseguire codice arbitrario in modalità kernel. L'utente malintenzionato potrebbe quindi installare programmi e visualizzare, modificare o eliminare dati oppure creare nuovi account con diritti utente completi". 

"Siamo consapevoli di attacchi mirati che tentano di utilizzare la vulnerabilità segnalata, in generale, vediamo basso impatto clienti in questo momento. Questa vulnerabilità è legata al malware Duqu. Al termine di questa indagine, Microsoft intraprenderà le azioni appropriate per proteggere i nostri clienti. Questo può includere un aggiornamento di sicurezza attraverso il nostro processo di rilascio mensile oppure un out-of-cycle di aggiornamento della protezione, a seconda delle esigenze del cliente. Stiamo lavorando attivamente con i partner nel nostro Microsoft Active Protections Program (MAPP) per fornire informazioni che possano fornire più ampie tutele ai clienti", si legge nel comunicato di Microsoft pubblicato giovedì 3 novembre.


Vista la pericolosità della minaccia, Microsoft ha deciso di pubblicare un aggiornamento temporaneo, in attesa del rilascio di una patch "definitiva", vale a dire un fix che consente di disabilitare l’accesso alla libreria vulnerabile (T2EMBED.DLL) e risolvere temporaneamente il problema. "Oggi è stato rilasciato il Security Advisory 2639568 per fornire una guida ai clienti per il rilascio del kernel di Windows relative a malware Duqu. Desidero fornire informazioni su come proteggere il vostro sistema, come stiamo affrontando la questione, e la nostra capacità di monitorare e comprendere il panorama delle minacce. Il testo del documento fornisce una soluzione che può essere applicata a qualsiasi sistema Windows. 

Per rendere più facile l'installazione ai clienti, abbiamo rilasciato un Fix it che permetterà la soluzione con un solo clic e un modo semplice di implementazione per le imprese. Per proteggere ulteriormente i clienti, abbiamo fornito i nostri partner nel Microsoft Active Protections Program (MAPP) di informazioni dettagliate su come costruire il rilevamento per i loro prodotti di sicurezza. Ciò significa che entro poche ore, le aziende anti-malware lanceranno le nuove firme per rilevare e bloccare i tentativi di sfruttamento di questa vulnerabilità. Perciò incoraggiamo i clienti di assicurarsi che il proprio software antivirus sia aggiornato", scrive Jerry Bryant, responsabile delle comunicazioni di Microsoft TechNet.


Il Fix It è disponibile a questa pagina del supporto tecnico di Mircrosft ed è scaricabile cliccando direttamente qui. Il team di progettazione di Redmond  ha determinato la causa principale di questa vulnerabilità, e sta lavorando per produrre un aggiornamento della protezione per affrontarla.  Microsoft sottolinea che la vulnerabilità non può essere sfruttata automaticamente attraverso una email, ma solo se l’utente esegue un allegato Word. Microsoft ha in programma di rilasciare l'aggiornamento della protezione tramite il processo di sicurezza elettronica, anche se non è certo se sarà pronto nel rilascio dei bollettini di questo mese. 

Come ha affermato da Microsoft in precedenza, il rischio per i clienti rimane basso. Tuttavia, la società invita gli utenti ad applicare la soluzione alternativa e di tenere aggiornata la propria soluzione anti-virus, per assicurare protezione per questo problema. Gli amministratori di rete possono installare l'aggiornamento su quei sistemi che sono più a rischio oppure che contengono dati sensibili adottando così una misura cautelativa prima del rilascio della patch ufficiale.

Microsoft rilascia degli aggiornamenti critici con il patch day di ottobre


In occasione del bollettino di sicurezza mensile, Microsoft ha reso disponibili 8 aggiornamenti per i sistemi Windows. Si tratta nel dettaglio di 2 patch classificate come critiche e 6 etichettate come importanti, per un totale di 23 vulnerabilità individuate nei prodotti dell'azienda di Redmond. Entrambe le vulnerabilità Critiche espongono a rischio di esecuzione di codice da remoto.

Una vulnerabilità in. NET Framework e Microsoft Silverlight potrebbe consentire l'esecuzione di codice in modalità remota (2604930).
Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente a Microsoft. NET Framework e Microsoft Silverlight. La vulnerabilità può consentire l'esecuzione di codice in modalità remota su un sistema client se un utente visualizza una pagina Web appositamente predisposta utilizzando un browser Web in grado di eseguire applicazioni browser XAML (XBAP) o le applicazioni Silverlight. Gli utenti i cui account sono configurati per disporre solo di diritti limitati sono esposti all'attacco sistema che potrebbe essere inferiore rispetto a quelli che operano con privilegi di amministrazione. La vulnerabilità potrebbe anche consentire l'esecuzione di codice in modalità remota su un sistema server che esegue IIS, se il server consente l'elaborazione delle pagine ASP.NET e un attaccante riesce a caricare una pagina appositamente predisposta ASP.NET al server e poi esegue la pagina, come potrebbe essere il caso in uno scenario di Web hosting. Questa vulnerabilità può essere utilizzata anche da Windows. NET per bypassare protezione dall'accesso di codice (CAS) restrizioni. (MS11-078)

Aggiornamento cumulativo per Internet Explorer (2586448)
Questo aggiornamento di sicurezza risolve otto vulnerabilità segnalate privatamente in Internet Explorer. La vulnerabilità più grave può consentire l'esecuzione di codice in modalità remota se un utente visualizza una pagina Web appositamente predisposta con Internet Explorer. Un utente malintenzionato che sfrutti una di queste vulnerabilità può ottenere gli stessi diritti utente dell'utente locale. Gli utenti i cui account sono configurati per disporre solo di diritti limitati sono esposti all'attacco sistema potrebbe essere inferiore rispetto a quelli che operano con privilegi di amministrazione. (MS11-081)

Una vulnerabilità in Microsoft Active Accessibility potrebbe consentire l'esecuzione di codice in modalità remota (2623699)
Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente nel componente Active Accessibility Microsoft. La vulnerabilità può consentire l'esecuzione di codice in modalità remota se un utente malintenzionato convince un utente ad aprire un file legittimo che si trova nella directory di rete stessa come una libreria appositamente predisposta a collegamento dinamico (DLL) file. Poi, durante l'apertura del file legittimo, Active Accessibility componente Microsoft potrebbe tentare di caricare il file DLL ed eseguire qualsiasi codice che conteneva. L'attacco è possibile solo se l'utente visita un percorso remoto non attendibile del file system o condivisione WebDAV e apre un documento da questa posizione che è poi caricato da un'applicazione vulnerabile. (MS11-075)

Una vulnerabilità in Windows Media Center potrebbe consentire l'esecuzione di codice in modalità remota (2604926)
Questo aggiornamento di sicurezza risolve una vulnerabilità divulgata pubblicamente in Windows Media Center. La vulnerabilità può consentire l'esecuzione di codice in modalità remota se un utente malintenzionato convince un utente ad aprire un file legittimo che si trova nella directory di rete stessa come una libreria appositamente predisposta a collegamento dinamico (DLL) file. Poi, durante l'apertura del file legittimo, Windows Media Center potrebbe tentare di caricare il file DLL ed eseguire qualsiasi codice che conteneva. L'attacco è possibile solo se l'utente visita un percorso remoto non attendibile del file system o condivisione WebDAV e aprie un file legittimo. (MS11-076)

Alcune vulnerabilità in Windows driver in modalità kernel potrebbe consentire l'esecuzione di codice in modalità remota (2567053)
Questo aggiornamento per la protezione risolve quattro vulnerabilità segnalate privatamente in Microsoft Windows. La più grave di queste vulnerabilità potrebbe consentire l'esecuzione di codice in modalità remota se un utente apre un file di font appositamente predisposto (come ad esempio un file. fon) in una condivisione di rete, un percorso UNC o WebDAV, o un allegato e-mail. Per un attacco remoto avere successo, un utente deve visitare un percorso remoto non attendibile del file system o condivisione WebDAV e aprire il file del font appositamente predisposto, o aprire il file come allegato e-mail. (MS11-077)

Alcune vulnerabilità in Microsoft Access Gateway Forefront Unified potrebbe causare l'esecuzione di codice in modalità remota (2544641)
Questo aggiornamento di sicurezza risolve cinque vulnerabilità segnalate privatamente in Forefront Unified Access Gateway (UAG). La più grave di queste vulnerabilità potrebbe consentire l'esecuzione di codice in modalità remota se un utente visita un sito Web interessato utilizzando un URL appositamente predisposto. Tuttavia, un utente malintenzionato alcun modo possibile obbligare gli utenti a visitare un sito web. Invece, un utente malintenzionato dovrebbe invogliare gli utenti a visitare il sito Web, in genere inducendole a fare clic su un collegamento contenuto in un messaggio di posta elettronica o di Instant Messenger che le indirizzi al sito Web di origine dell'attacco. (MS111-079)

Una vulnerabilità nel driver di funzioni ausiliarie può consentire l'acquisizione di privilegi più elevati (2592799)
Questo aggiornamento per la protezione risolve una vulnerabilità segnalata privatamente a Microsoft la funzione Windows Driver accessorie (AFD). La vulnerabilità potrebbe consentire l'elevazione dei privilegi se un utente malintenzionato accede al sistema di un utente e lancia un applicativo appositamente predisposto. Un utente malintenzionato deve disporre di credenziali di accesso valide ed essere in grado di accedere in locale per sfruttare la vulnerabilità. (MS11-080)

Alcune vulnerabilità in Host Integration Server possono consentire Denial of Service (2607670)
Questo aggiornamento per la protezione risolve due vulnerabilità divulgate pubblicamente in Host Integration Server. Le vulnerabilità possono consentire un attacco Denial of Service se un attaccante remoto invia pacchetti di rete appositamente predisposto a un Host Integration Server in ascolto sulla porta 1478 UDP o porte TCP 1477 e 1478. Le best practice standard dei firewall e le configurazioni predefinite del firewall consentono di proteggere le reti dagli attacchi sferrati dall'esterno del perimetro aziendale. È consigliabile che i sistemi connessi a Internet abbiano un numero minimo di porte esposte. In questo caso, le porte Host Integration Server devono essere bloccate da Internet. (MS11-082)


Microsoft ha rilasciato una versione aggiornata dello strumento di rimozione malware per Windows. Per migliorare la protezione offerta ai clienti, Microsoft fornisce informazioni vulnerabilità ai principali fornitori di software di sicurezza in anticipo rispetto alla pubblicazione mensile dell'aggiornamento per la protezione. Fornitori di software di protezione possono servirsi di tali dati per fornire ai clienti delle protezioni aggiornate tramite software o dispositivi di protezione, quali antivirus, network-based intrusion detection system, o host-based sistemi di intrusion prevention. Per determinare se tali protezioni attive sono disponibili presso i fornitori di software di sicurezza, visitare il sito Web attivo protezioni dai partner del programma, elencati in Microsoft Active Protections Program (MAPP) Partners. Tutti gli update possono essere installati in automatico tramite Windows Update oppure scaricati singolarmente dal portale Microsoft.

Fonte: Microsoft

Patch Day settembre 2011, 15 vulnerabilità in 5 bollettini di sicurezza


Microsoft ha fissato 15 vulnerabilità in cinque bollettini di sicurezza come parte della sua release del Patch Tuesday di settembre. Microsoft ha ufficialmente rilasciato i bollettini sulla sicurezza e le patch che accompagnano il 13 settembre. Le patch riguardano tutte le versioni di Windows attualmente supportate, Microsoft Office, dalla versione 2003 a quella 2010 SP1, Microsoft Office SharePoint Server, Microsoft Office Forms Server, Microsoft Groove Server, Microsoft Office Web Apps, Windows SharePoint Services e Microsoft SharePoint Foundation. 

Nessuna delle patch in aggiornamento per questo mese sono considerate "critiche". "Anche se non ci sono aggiornamenti critici per questo mese, queste vulnerabilità possono aprire la strada ai cyber-criminali per eseguire attacchi più gravi, come l'esecuzione di codice remoto a distanza  e divulgazione di informazioni", ha detto a eWEEK Dave Marcus, direttore della ricerca sulla sicurezza e le comunicazioni di McAfee Labs. Il bollettino che ha fissato una vulnerabilità legata all'esecuzione di codice arbitrario in Excel (MS11-072) è stato valutato come priorità dai ricercatori di sicurezza. 

Il problema esiste in tutte le versioni di Excel, compresa la 2010. I pirati informatici potrebbero creare dei file maligni Excel per prendere il controllo del sistema semplicemente inducendo un utente inconsapevole all'apertura di essi, secondo Wolfgang Kandek, CTO di Qualys. Alla luce dei continui e mirati attacchi di spear-phishing che hanno usato documenti Excel e collegamenti maligni, il bollettino è stato "il più rilevante e importante", ha scritto sul blog Securelist, Kurt Baumgartner, ricercatore di sicurezza di Kaspersky Lab. 

La patch che fissa la vulnerabilità del codice di esecuzione nelle versioni di Microsoft Office 2003, 2007 e 2010 (MS11-073), tra cui Microsoft Word, dovrebbero avere la priorità, secondo Kandek. Come per la vulnerabilità di Excel, gli aggressori possono utilizzare un file Word maligno, un vettore di attacco comune, per eseguire codice sulle macchine delle vittime, Kandek ha scritto sul blog Laws of Vulnerabilities. Microsoft continua a sistemare la questione DLL preloading (DLL load hijacking) che è stata identificata lo scorso anno in ciascuno dei suoi prodotti. In questo aggiornamento, il problema è stato risolto nel componente deskpen.dll (MS11-071).

Il bug DLL preloading colpisce tutte le versioni di Windows, secondo il Microsoft Security Advisory. Le patch per Sharepoint 2007, SharePoint 2010 (MS11-074) e Windows Internet Name Service (WINS) per Windows Server 2003 e Server 2008 fissano problemi di elevazione dei privilegi (MS11-070). I ricercatori di Core Security Technologies hanno scoperto e segnalato la vulnerabilità WINS. Un utente malintenzionato potrebbe sfruttare il sistema che esegue il servizio WINS senza patch per elevare i privilegi con l'invio all'utente di un pacchetto di replica WINS appositamente predisposto.

L'attaccante deve avere validate le credenziali di accesso ed essere in grado di accedere localmente per sfruttare questa vulnerabilità. Queste patch "si applicano solo per certe configurazioni software", ha detto Tyler Reguly, responsabile tecnico della ricerca sulla sicurezza e sviluppo per nCircle. Microsoft ha anche rilasciato un nuovo aggiornamento per revocare 6 certificati digitali firmati da Entrust e Cybertrust, emessi per conto della compromessa autorità di certificazione DigiNotar. La società ha inoltre aggiornato Internet Explorer subito dopo che la breccia di DigiNotar è stata pubblicizzata.

Gli aggiornamenti sono disponibili mediante l’apposito sistema di update incluso all’interno del sistema operativo di Redmond, oppure direttamente nella pagina del bollettino. Per ulteriori informazioni sul servizio di notifica bollettino di anticipo, vedere Microsoft Security Bulletin Advance Notification. A corollario del patch day di settembre, come consuetudine, Microsoft ha rilasciato anche un nuovo aggiornamento per il suo Strumento di rimozione malware (KB890830), giunto alla versione 4.0. Il prossimo appuntamento con il "patch day" di Microsoft è fissato per martedì 11 ottobre.


Patch Day risolve vulnerabilità critica in stack Bluetooth di Windows


Microsoft ha rilasciato il suo lotto di patch di sicurezza di luglio che affrontano le vulnerabilità in Windows e Office, tra cui una che permette l'esecuzione di codice da remoto. Identificata come CVE-2011-1265, la vulnerabilità è coperta in MS11-053, l'unico bollettino Microsoft di sicurezza critica di questo mese.  Si trova nello stack Bluetooth di Windows e interessa tutte le versioni supportate di Windows Vista e 7. Ovviamente, la vulnerabilità può essere sfruttata solo sui computer che contengono il controller Bluetooth. "La vulnerabilità può consentire l'esecuzione di codice remoto se un utente malintenzionato ha inviato una serie di pacchetti Bluetooth appositamente predisposti a un sistema interessato, riuscendo quindi a installare programmi. visualizzare, modificare, o eliminare dati oppure creare nuovi account con pieni diritti utente", scrive Microsoft nella sua consulenza. Nonostante questo problema di sicurezza sia classificato come critico, i ricercatori di sicurezza di Microsoft ritengono che sarebbe difficile costruire per esso un exploit affidabile. Essi notano che attacchi denial of service hanno la maggiore probabilità di esecuzione di codice arbitrario. Inoltre, trovare l'indirizzo Bluetooth necessario per un attacco di successo non è una passeggiata perché i computer Windows 7 non sono configurati per essere "visibili" per impostazione predefinita.


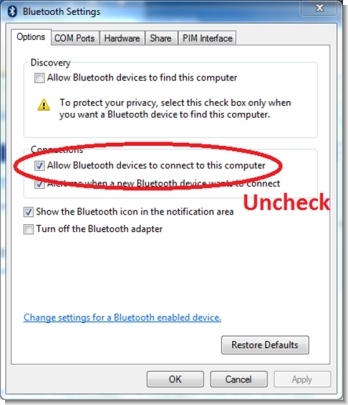
Ma anche se un utente malintenzionato dovesse conoscere l'indirizzo, non sarebbe in grado di sfruttare la vulnerabilità tramite Internet. Un attacco di successo richiede che la vittima debba essere in linea visibile. "Questa combinazione di fattori ci porta a credere che sia improbabile che i sistemi siano esposti ad affidabile esecuzione di codice remoto tramite lo sfruttamento di questa vulnerabilità nei prossimi 30 giorni", dice Jonathan Ness del team di Ingegneria MSRC. Oltre a questa sicurezza elettronica, Microsoft ha rilasciato altri tre, tutti di livello importante. Si tratta di quindici difetti con escalation dei privilegi nel driver in modalità kernel di Windows, cinque vulnerabilità nel client / server di Windows run-time Subsystem (CSRSS) e una vulnerabilità divulgata pubblicamente per l'esecuzione di codice remoto in Microsoft Visio. Csrss.exe gestisce la maggior parte dei comandi grafici in Windows. Csrss.exe è un processo di sistema necessario perché il sistema Windows funzioni correttamente. Agli utenti e amministratori di sistema si consiglia di implementare le patch il più presto possibile, tuttavia, coloro che non possono dovrebbero almeno disattivare la capacità dei dispositivi Bluetooth di connettersi al proprio computer. Questo può essere fatto dal pannello Impostazioni Bluetooth deselezionando "Consenti ai dispositivi Bluetooth di connettersi al computer.

Internet Explorer non supporterà WebGL, per Microsoft non è sicura


Internet Explorer 9 non supporterà la tecnologia grafica WebGL. Secondo il team Security Engineering di Microsoft, WebGL non è ancora sufficientemente sicuro. Anche se Internet Explorer 9 ha fatto grandi passi avanti nel migliorare il supporto standard, la versione 10 di Internet Explorer è impostata in modo simile per includere tutta una serie di nuove caratteristiche, ma una cosa che Microsoft non ha nemmeno toccato è WebGL, una specifica che permette di creare pagine web in grafica 3D utilizzando API basate sulle OpenGL. In In un post sul blog di TechNet i tecnici di sicurezza della società hanno spiegato che non credono che ci sia un modo per implementarlo in modo sicuro. 

Tre preoccupazioni principali sono elencati nel post: WebGL espone il codice privilegiato ad attacchi esterni; dipende troppo pesantemente dal codice di terze parti per la sicurezza, ed è troppo suscettibile di attacchi denial of service. Il primo di questi è forse il più significativo. L’implementazione di WebGL non dipende solo dagli sviluppatori dei browser, ma anche dai produttori di schede video. I driver video sono notoriamente instabili e presentano bug, e gli sviluppatori di software 3D devono sforzarsi per garantire ai loro programmi un uso dell'hardware 3D in modo tale da non causare problemi. Le pagine web contengono spesso codice ostile, volutamente scritto per provocare bug e difetti nel software. 

Per combattere questo, i browser si sono tipicamente irrobustiti, attraverso l'uso di sandboxing, la riduzione dei privilegi, e altre tecniche, per minimizzare l'impatto dei difetti. In passato, i driver video non hanno mai dovuto affrontare questo tipo di minaccia, e così non sono mai stati scritti per far fronte a questo tipo di problema. WebGL cambia questo quadro, e dà accesso a pagine web ostili relativamente libere di attaccare i driver vulnerabili. Questo porta al secondo punto, molti di questi difetti non esistono nella specifica WebGL in sé, ma piuttosto nei driver video scritti da ATI, NVIDIA e Intel. Anche se gli attacchi possono essere forniti dal browser, questo rende difficile per un produttore di browser combatterli efficacemente, perchè non è il browser ad essere sfruttato. 

Il meglio che il browser può fare è mettere in blacklist i driver vulnerabili noti, ma questo porta a sua volta ad una esperienza utente molto irregolare. WebGL non è stata scritta nel vuoto, e alcuni di questi problemi sono stati considerati nella sua progettazione. OpenGL ha avuto anche funzioni aggiuntive che consentono ai driver di base di eseguire la più rigorosa validazione del codice 3D, con il preciso intento di rendere più sicuri gli scenari WebGL. Terzo punto di Microsoft è che queste tecniche non sono provate e sono ancora incomplete (estensioni esistenti ma che non sono sufficientemente robuste). 

Anche se per una volta l'idea di Microsoft di rifiutare qualcosa per motivi di sicurezza può essere considerata ridicola, i notevoli sforzi nella creazione di nuove metodologie di sviluppo software e l'incorporamento di sicurezza in ogni aspetto del design di un prodotto e lo sviluppo hanno dato i suoi frutti. Windows Vista e Windows 7 hanno entrambi avuto un track record sostanzialmente migliore rispetto a Windows XP per quanto concerne falle di sicurezza, presentandone meno rispetto a Windows XP. La riluttanza di implementare una specifica che non rispetti le linee guida di sicurezza è comprensibile. 

I cinici potrebbero sostenere che l'argomento sicurezza è una cortina di fumo e che questo è semplicemente il fatto che Microsoft ancora una volta, rifiuta uno standard aperto a favore del suo, di proprietà, Direct3D. Tale interpretazione è più difficile da difendere in un contesto che ha visto Microsoft partecipare attivamente allo sviluppo di HTML5 e promuovere vigorosamente l'uso di HTML5 standard aperto anche a scapito della sua tecnologia proprietaria. La società sembra sforzarsi in buona fede per la giusta causa, almeno per quanto riguarda le specifiche HTML5 e affini. Microsoft, inoltre, non è il solo ad avere un problema con la qualità dei driver video. Firefox 4, come Internet Explorer 9, utilizza Direct2D e Direct3D per accelerare il disegno e l'animazione delle pagine web. 

Queste API, sia l'accelerazione hardware, sono fortemente dipendenti dalle qualità dei driver. Sebbene l'uso di queste API è per molti versi molto controllato e limitato, è Firefox che li chiama Javascript, piuttosto che WebGL, e gli sviluppatori di Firefox hanno ancora dovuto mettere in blacklist un gran numero di driver, soprattutto anziani, a causa di problemi con i crash e la corruzione dello schermo. Semplicemente non sono sufficientemente prevedibili, e quando si bloccano, gli effetti possono essere disastrosi. 

Redmond può affrontare un problema simile con, Silverlight 5, che sarà utilizzato per applicazioni basate su browser, e tra l'altro, includerà un supporto per la grafica Direct3D. Questo potrebbe aprire ai browser gli stessi problemi WebGL, almeno per quei sistemi con Silverlight 5 installati e attivati. WebGL è per molti versi una controparte naturale per l'API Canvas 2D che molti browser sostengono, incluso Internet Explorer 9, estendendo la grafica del browser nella terza dimensione. Il post sul blog riconosce l'opportunità di WebGL come tecnologia simile, ma dice che l'azienda non implementerà nulla che non soddisfi le sue esigenze di sicurezza.